ความพร้อมด้านการบริหารความเสี่ยง AI · ทะเบียน AI

ทะเบียน AI ควรมีอะไรบ้าง

เมื่อขอดูทะเบียน AI สิ่งที่มักได้มาคือรายชื่อโครงการ AI เช่น chatbot โมเดลตรวจจับการทุจริต และ AI อ่านเอกสาร รายชื่อนี้ตอบได้ว่า “เราสร้างอะไรไว้บ้าง” แต่ไม่ได้ตอบคำถามที่สำคัญในวันที่เกิดปัญหา นั่นคือ หากโมเดลนี้ คีย์นี้ หรือผู้ให้บริการรายนี้ขัดข้องหรือเปลี่ยนไป กระบวนการทางธุรกิจใดจะหยุดลงหรือทำงานผิดพลาด การตอบคำถามนี้ต้องอาศัยรายการหลายประเภทที่เชื่อมโยงถึงกัน และบันทึกไว้ในเอกสารที่องค์กรจัดทำอยู่แล้ว

ตรวจทานล่าสุดเทียบกับเอกสารของผู้กำกับดูแลเมื่อ 17 พฤศจิกายน 2569 เกณฑ์อาจเปลี่ยนแปลงได้ โปรดตรวจสอบเอกสารในหัวข้อแหล่งอ้างอิงท้ายบทก่อนนำไปใช้
Infozense · 17 พฤศจิกายน 2569 · CIO · CDO · CISO · ~8 นาที

บทที่ 1 แสดงให้เห็นว่า AI ที่องค์กรใช้อยู่มีที่ทางอยู่แล้วในเอกสารที่องค์กรจัดทำอยู่ ได้แก่ ทะเบียนทรัพย์สินด้าน IT ทะเบียนบุคคลภายนอก BIA และ BCP บทที่ 2 แปลงข้อสรุปนั้นเป็นคำถามสำหรับคณะกรรมการบริหารความเสี่ยง ซึ่งแต่ละข้อตอบได้ด้วยตัวเลขจากเอกสารเหล่านั้น บทนี้อธิบายว่า ทะเบียนที่อยู่เบื้องหลังตัวเลขเหล่านั้นควรมีอะไรบ้าง และ AI ที่ทะเบียนมักตกหล่นเข้ามาจากทางใด

ทำไมเรื่องนี้จึงสำคัญ เมื่อผู้ให้บริการจะเลิกให้บริการโมเดลรุ่นใด จะมีการประกาศวันที่ไว้ ในมุมมองของเรา องค์กรที่ระบุได้ครบว่ากระบวนการใดบ้างเรียกใช้โมเดลนั้น ผ่านคีย์ใด และใครเป็นเจ้าของ จะรับมือได้ดีกว่าองค์กรที่ต้องเริ่มไล่หาคำตอบ ข้อมูลชุดเดียวกันนี้ยังใช้ได้ในวันที่ยากกว่านั้น ไม่ว่าจะเป็นวันที่ผู้ให้บริการขัดข้อง วันที่โมเดลเปลี่ยนไปโดยไม่มีการแจ้ง หรือวันที่เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) มีคำถาม

รายชื่อโครงการ AI ให้ข้อมูลชุดนี้ไม่ได้ โครงการหนึ่งคือรายการเดียว แต่การพึ่งพาที่อยู่เบื้องหลังมีหกถึงเจ็ดรายการ

คำว่า “ทะเบียน” ชวนให้นึกถึงตารางที่มีหนึ่งแถวต่อระบบ AI หนึ่งระบบ นั่นเป็นจุดเริ่มต้นที่สมเหตุสมผล และองค์กรส่วนใหญ่ก็หยุดอยู่แค่นั้น

ปัญหาจะปรากฏในครั้งแรกที่มีบางอย่างขัดข้อง แถวของ chatbot ไม่ได้บอกว่า chatbot เรียกใช้โมเดลรุ่นใด ใช้คีย์ API ใด ใครมีอำนาจเพิกถอนคีย์นั้น หรือโมเดลเดียวกันนี้อยู่เบื้องหลังผู้ช่วย AI งานสินไหมของอีกแผนกหนึ่งด้วยหรือไม่ คำตอบเหล่านี้มีอยู่จริง แต่กระจัดกระจายอยู่ในแฟ้มจัดซื้อ หน้าจอจัดการของคลาวด์ ซอร์สโค้ด และในความจำของคน ทะเบียน AI คือสิ่งที่เชื่อมคำตอบเหล่านี้เข้าด้วยกัน

บทนี้เขียนเพื่อใคร

บทนี้เขียนสำหรับ CIO, CDO หรือ CISO ขององค์กรใดก็ตามที่อยู่ภายใต้การกำกับดูแล ซึ่งจะเป็นผู้ถูกขอให้จัดทำทะเบียน AI และสำหรับเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล ฝ่ายบริหารความเสี่ยง และผู้ตรวจสอบ ซึ่งจะต้องอาศัยทะเบียนนั้น บทนี้ใช้ภาคธนาคารเป็นกรณีตัวอย่างเช่นเดียวกับบทที่ 1 และบทที่ 2

เนื้อหาในบทนี้ไม่ต้องอาศัยผลิตภัณฑ์ใดเป็นการเฉพาะ ตารางธรรมดาที่ดูแลอย่างดีและทำตามหลักเหล่านี้ ใช้ได้ดีกว่าเครื่องมือที่ไม่ได้ทำตาม

เริ่มจากกระบวนการทางธุรกิจ ไม่ใช่จากเทคโนโลยี

รายการแรกไม่ใช่โมเดล แต่เป็นกิจกรรมทางธุรกิจที่ AI สนับสนุนอยู่ เช่น การพิจารณาคำขอสินเชื่อ การตอบคำถามลูกค้า การร่างบันทึกเสนอขออนุมัติสินเชื่อ หรือการอ่านใบแจ้งหนี้

การเริ่มจากจุดนี้ผูกทะเบียน AI เข้ากับเอกสารที่หน่วยงานบริหารความเสี่ยงดูแลอยู่แล้ว คือทะเบียนกระบวนการและ BIA คำถามทุกข้อที่ตามมา ไม่ว่าจะเป็นเรื่องระดับความสำคัญ ทางเลือกสำรอง หรือใครต้องได้รับแจ้ง ล้วนเป็นคำถามเกี่ยวกับกระบวนการ ทะเบียนที่เริ่มจาก server จึงตอบคำถามเหล่านี้ไม่ได้

รายการสิบสี่ประเภท

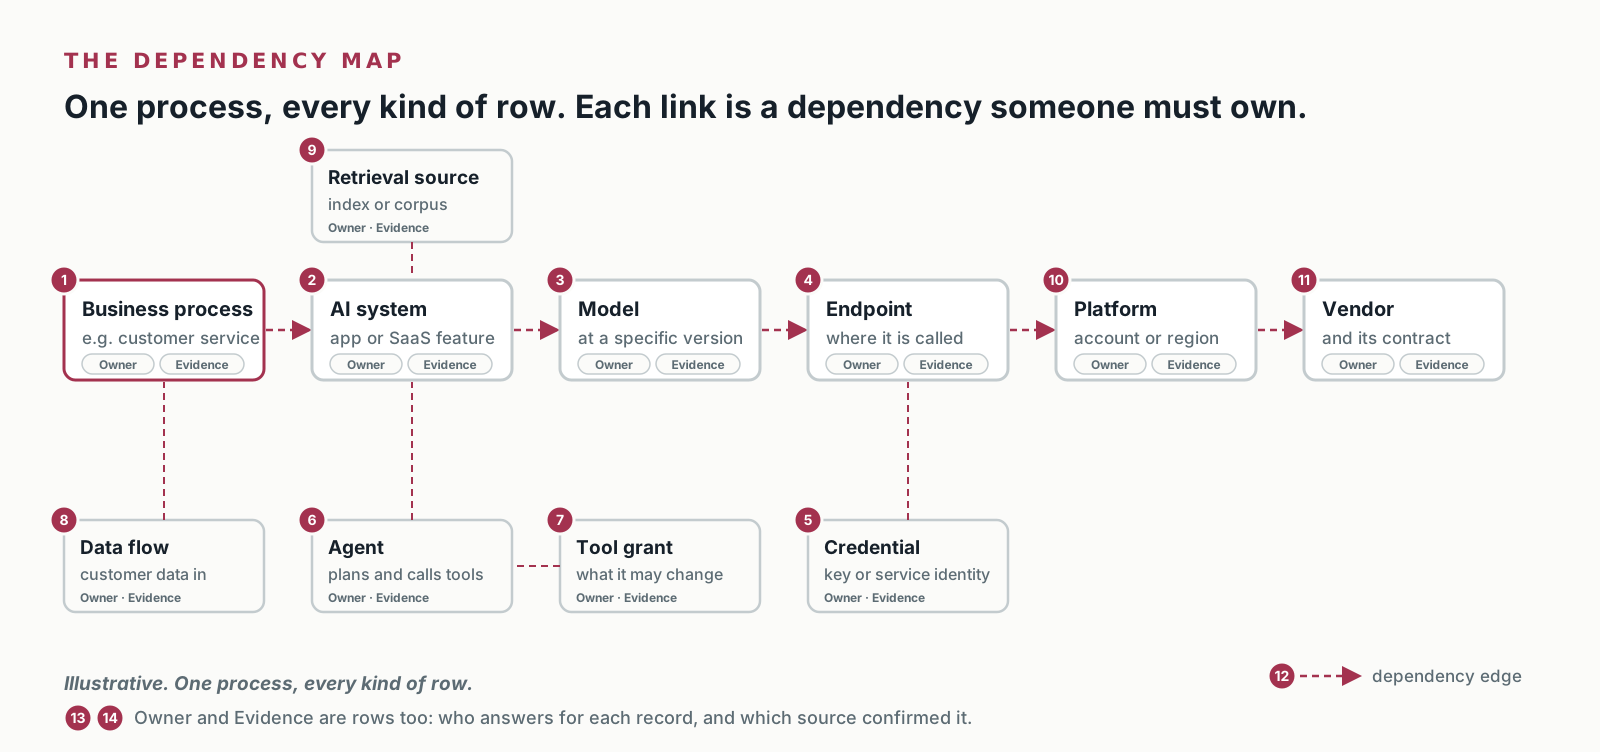
ตามแนวทางของเรา ทะเบียน AI ประกอบด้วยรายการสิบสี่ประเภท นี่คือกรอบที่เราใช้ทำงาน ไม่ใช่มาตรฐาน องค์กรส่วนใหญ่บันทึกบางประเภทไว้แล้วที่ใดที่หนึ่ง แต่น้อยแห่งที่เชื่อมโยงรายการเหล่านั้นเข้าด้วยกัน

An illustrative dependency map for one business process, showing every kind of inventory row. A chain runs left to right: business process, AI system or application, model at a specific version, endpoint, platform or region, and vendor and contract. Hanging off the chain: a data flow from the process into the AI system, an agent with a tool grant, a credential used at the endpoint, and a retrieval source feeding the AI system. Every node carries an owner tag and an evidence tag. Dashed lines are dependency edges. แผนภาพการพึ่งพาของกระบวนการหนึ่งเพื่อเป็นตัวอย่าง แสดงรายการในทะเบียนครบทุกประเภท โซ่จากซ้ายไปขวา ได้แก่ กระบวนการทางธุรกิจ ระบบหรือแอปพลิเคชัน AI โมเดลที่ระบุเวอร์ชัน endpoint แพลตฟอร์มหรือ region และผู้ให้บริการพร้อมสัญญา ห้อยออกจากโซ่ ได้แก่ การไหลของข้อมูลจากกระบวนการเข้าสู่ระบบ AI, AI agent พร้อมสิทธิ์ในการใช้เครื่องมือ, credential ที่ใช้เรียก endpoint และแหล่งข้อมูลสำหรับการค้นคืน ทุกกล่องมีป้ายเจ้าของและหลักฐาน เส้นประคือความสัมพันธ์แบบพึ่งพา
ตัวอย่างเพื่อประกอบคำอธิบาย กระบวนการเดียว ครบทุกประเภทของรายการ

1. กรณีการใช้งานหรือกระบวนการทางธุรกิจ กิจกรรมทางธุรกิจที่ AI สนับสนุน โดยผูกกับทะเบียนกระบวนการหรือ BIA ขององค์กร รายการนี้ระบุว่ากระบวนการนั้นสำคัญเพียงใด และจะเกิดอะไรขึ้นหาก AI ให้ผลผิดหรือใช้งานไม่ได้

2. ระบบหรือแอปพลิเคชัน AI สิ่งที่นำไปใช้งานจริงซึ่งมี AI อยู่ภายในหรือเรียกใช้ AI ไม่ว่าจะเป็นแอปพลิเคชันขององค์กรเอง ผลิตภัณฑ์ SaaS หรือฟังก์ชันที่อยู่ในแพลตฟอร์ม

3. โมเดล โมเดลที่ระบุชัดทั้งตัวโมเดล รุ่น และจุดที่ติดตั้งใช้งาน รุ่นเป็นเรื่องสำคัญ เพราะผู้ให้บริการทยอยเลิกให้บริการโมเดลรุ่นเก่า และอาจเปลี่ยนโมเดลที่อยู่เบื้องหลังชื่อเรียกแทน (alias) โดยไม่แจ้งล่วงหน้า ส่วนรุ่นที่ระบุตายตัว (pinned version) จะไม่เปลี่ยน หากองค์กรมีทะเบียนโมเดลสำหรับโมเดลด้านสินเชื่อหรือความเสี่ยงอยู่แล้ว รายการนี้ควรอยู่ในทะเบียนนั้น และควรตรวจว่าทะเบียนนั้นครอบคลุม Generative AI และโมเดลของผู้ให้บริการภายนอกด้วย

4. Endpoint ที่อยู่ทางเครือข่ายที่ใช้เรียกโมเดลหรือบริการ AI ซึ่งเป็นสิ่งที่กฎของ firewall อนุญาต และเป็นสิ่งที่ log บันทึกไว้

5. ข้อมูลยืนยันตัวตน (credential) คีย์ API บัญชีบริการ (service account) หรือ token ที่ใช้เข้าถึงบริการ AI ทะเบียนบันทึกชื่อ แหล่งจัดเก็บ เจ้าของ และขอบเขตสิทธิ์ ตัวคีย์ยังคงอยู่ในระบบจัดเก็บข้อมูลลับ (secrets store) ส่วนบัญชีบริการต้องอยู่ในขอบเขตของการทบทวนสิทธิ์การเข้าถึง

6. AI Agent ซอฟต์แวร์ที่วางแผนแล้วลงมือทำงานด้วยการเรียกใช้เครื่องมือ ความเสี่ยงของ AI Agent ขึ้นอยู่กับสิ่งที่ได้รับอนุญาตให้ทำ ไม่ได้ขึ้นอยู่กับว่าใช้โมเดลใด

7. สิทธิ์ใช้เครื่องมือของ AI Agent เครื่องมือแต่ละอย่างที่ AI Agent เรียกใช้ได้ พร้อมขอบเขตสิทธิ์ที่ได้รับ เช่น สิทธิ์ค้นหาเอกสารแบบอ่านอย่างเดียว กับสิทธิ์สร้างคำสั่งโอนเงิน ต้องบันทึกแยกเป็นคนละรายการ เพราะความเสี่ยงต่างกันมาก

8. การไหลของข้อมูล ข้อมูลประเภทหนึ่งที่ส่งผ่านระหว่างสองรายการ เช่น ข้อมูลลูกค้าจากระบบ CRM ไปยัง endpoint ของโมเดล รายการนี้เชื่อมทะเบียน AI เข้ากับบันทึกรายการกิจกรรมการประมวลผลข้อมูลส่วนบุคคล (Record of Processing Activities) และกับข้อตกลงการประมวลผลข้อมูลส่วนบุคคล (Data Processing Agreement: DPA) ซึ่งระบุว่าข้อมูลถูกประมวลผลที่ใด และผู้ให้บริการนำข้อมูลไปฝึกโมเดลได้หรือไม่

9. แหล่งข้อมูลสำหรับการค้นคืน ดัชนีหรือคลังเอกสารที่ AI อ่านเพื่อใช้เป็นฐานของคำตอบ เมื่อข้อมูลในแหล่งนี้ล้าสมัย คำตอบจะแย่ลงโดยไม่มีข้อผิดพลาดใดแจ้งเตือน

10. แพลตฟอร์มหรือที่ตั้งของระบบ บัญชีคลาวด์ tenancy, region หรือคลัสเตอร์ในศูนย์ข้อมูลขององค์กร (on-premise) ที่ระบบทำงานอยู่ และเป็นรายการที่ใช้ตอบคำถามเรื่องที่ตั้งของข้อมูล และเรื่องกรณีทุก region หยุดชะงัก

11. ผู้ให้บริการและสัญญา ผู้ให้บริการในฐานะนิติบุคคล พร้อมสัญญาที่กำกับการใช้บริการ ได้แก่ การใช้ข้อมูล ที่ตั้งของข้อมูล การแจ้งการเปลี่ยนแปลง และการยุติการใช้บริการ ผู้ให้บริการรายเดียวมักอยู่เบื้องหลังหลายระบบ โดยบางระบบเข้าถึงผู้ให้บริการรายนั้นผ่านผู้ให้บริการรายอื่นเท่านั้น

12. ความเชื่อมโยงการพึ่งพา ความเชื่อมโยงแบบมีทิศทางระหว่างสองรายการใดก็ได้ เช่น กระบวนการนี้ใช้ระบบนี้ ระบบนี้เรียกใช้โมเดลนี้ โมเดลนี้ทำงานใน region นี้ หากไม่มีความเชื่อมโยง อีกสิบสามประเภทก็เป็นเพียงรายชื่อ

13. เจ้าของ ผู้รับผิดชอบที่ระบุทั้งตำแหน่งและชื่อสำหรับแต่ละรายการ รายการที่ไม่มีเจ้าของคือรายการที่ไม่มีใครปรับปรุง ทบทวน หรือสั่งปิด

14. หลักฐาน สิ่งที่ตรวจพบหนึ่งครั้งจากแหล่งข้อมูลหนึ่ง ซึ่งสนับสนุนรายการในทะเบียน หลักฐานแสดงให้ผู้ตรวจสอบและตัวท่านเองเห็นว่าเหตุใดรายการนั้นจึงเชื่อถือได้

สิ่งที่แพลตฟอร์ม AI ควรบันทึกเกี่ยวกับการตัดสินใจของตนเองเป็นอีกเรื่องหนึ่ง อ่านต่อได้ที่ คุณบอกว่า AI มี Governance อีกหกเดือน แสดงให้ดูได้ไหม
บันทึกไว้ในเอกสารที่องค์กรมีอยู่แล้ว

ทั้งหมดนี้ไม่ต้องสร้างทะเบียนใหม่ รายการส่วนใหญ่มีที่ทางอยู่แล้วในเอกสารที่องค์กรจัดทำอยู่

เอกสารที่องค์กรมีอยู่แล้วรายการที่บันทึกได้
ทะเบียนกระบวนการและ BIAกรณีการใช้งานหรือกระบวนการทางธุรกิจ พร้อมระดับความสำคัญ
ทะเบียนทรัพย์สินด้าน IT และทะเบียนโมเดล หากมีระบบ AI โมเดล AI Agent endpoint แหล่งข้อมูลสำหรับการค้นคืน และแพลตฟอร์ม
ทะเบียนบุคคลภายนอกหรือทะเบียนการจ้างบุคคลภายนอกดำเนินงาน พร้อมเอกสารสัญญาผู้ให้บริการและสัญญา
บันทึกรายการกิจกรรมการประมวลผล พร้อมข้อตกลงการประมวลผลข้อมูลส่วนบุคคลการไหลของข้อมูลที่มีข้อมูลส่วนบุคคล
ระบบจัดเก็บข้อมูลลับและการทบทวนสิทธิ์การเข้าถึงข้อมูลกำกับของข้อมูลยืนยันตัวตน และบัญชีที่อยู่เบื้องหลังสิทธิ์ใช้เครื่องมือของ AI Agent

สิ่งที่มักต้องเพิ่มขึ้นใหม่คือความเชื่อมโยง เจ้าของของทุกรายการ และหลักฐาน ประกาศ ธปท. เรื่องความเสี่ยงด้าน IT กำหนดให้ธนาคารต้องจัดทำทะเบียนรายการทรัพย์สินด้านเทคโนโลยีสารสนเทศ เพื่อให้ระบุรายการทรัพย์สินได้อย่างครบถ้วน (เอกสารแนบ 2 ข้อ 1) ประมวลแนวทางปฏิบัติของ สกมช. กำหนดให้ทะเบียนทรัพย์สินของบริการที่สำคัญต้องบันทึกการขึ้นต่อกันของทรัพย์สิน (21.1.1 (ฉ)) ซึ่งก็คือความเชื่อมโยงที่กล่าวถึงข้างต้น ส่วนกรอบการกำกับดูแลการใช้งานปัญญาประดิษฐ์ในภาคตลาดทุนของ ก.ล.ต. แนะนำให้จัดทำทะเบียน AI สำหรับภาคตลาดทุน สำหรับบริษัทประกันภัยและภาคธุรกิจอื่น ดูได้ในบทที่ 1

ทำไมต้องมีรายการแต่ละประเภท

รายการแต่ละประเภทมีอยู่เพราะมีคำถามที่ตอบไม่ได้หากขาดรายการนั้น และคำถามส่วนใหญ่มาจากบทที่ 2

  • “หากผู้ให้บริการรายนี้ใช้งานไม่ได้ กระบวนการใดจะหยุดลง” ต้องอาศัยกระบวนการ ระบบ โมเดล แพลตฟอร์ม ผู้ให้บริการ และความเชื่อมโยงระหว่างรายการเหล่านั้น (คำถามข้อ 9)
  • “เราสั่งหยุด AI ตัวนี้ได้ทันทีหรือไม่ และก่อนจะหยุดได้ AI ทำอะไรได้บ้าง” ต้องอาศัยข้อมูลยืนยันตัวตนและเจ้าของ รวมถึง AI Agent และสิทธิ์ใช้เครื่องมือของ AI Agent นั้น (คำถามข้อ 7)
  • “ข้อมูลส่วนบุคคลไปถึงโมเดลที่ใด และภายใต้เงื่อนไขใด” ต้องอาศัยการไหลของข้อมูล endpoint ที่ตั้งของระบบ และสัญญากับผู้ให้บริการ (คำถามข้อ 5)
  • “เรามีความเสี่ยงจากการพึ่งพาผู้ให้บริการรายเดียวหรือไม่” ต้องอาศัยรายการผู้ให้บริการและสัญญาที่เชื่อมโยงกับทุกระบบที่ผู้ให้บริการรายนั้นอยู่เบื้องหลัง รวมถึงระบบที่ใช้ผ่านผู้ให้บริการรายอื่น (คำถามข้อ 6)
  • “เมื่อผู้ให้บริการปรับปรุงโมเดล อะไรเปลี่ยนไปบ้าง” ต้องอาศัยโมเดลที่ระบุรุ่น ระบบที่เรียกใช้โมเดลนั้น และหลักฐานการทดสอบครั้งล่าสุด (คำถามข้อ 8)
  • “ทำไมเราจึงควรเชื่อทะเบียนนี้” ต้องอาศัยเจ้าของและหลักฐาน (คำถามข้อ 1)

หลักห้าข้อที่ทำให้ทะเบียนเชื่อถือได้

  • “ไม่ทราบ” ก็เป็นค่าหนึ่ง หากหาข้อเท็จจริงใดไม่พบ ให้เขียนว่า “ไม่ทราบ” ช่องที่เว้นว่างดูเหมือนการตกหล่น แต่ “ไม่ทราบ” คือข้อค้นพบที่นับได้
  • แหล่งเดียวไม่พอ การสัมภาษณ์บอกการใช้งานที่ตั้งใจไว้ เอกสารจัดซื้อบอกผู้ให้บริการที่องค์กรจ่ายเงิน ส่วน log บอกการเรียกใช้ที่เกิดขึ้นจริง รายการที่ยืนยันจากแหล่งเดียวจึงควรตรวจซ้ำอีกครั้ง
  • ข้อเท็จจริงก่อน การประเมินทีหลัง ทะเบียนบันทึกสิ่งที่มีอยู่จริง ส่วนความมีนัยสำคัญและความเพียงพอของการควบคุม ให้ผู้รับผิดชอบเรื่องนั้นพิจารณาภายหลัง
  • ไม่เก็บข้อมูลลับ ไม่ระบุชื่อพนักงาน รายการข้อมูลยืนยันตัวตนเก็บเพียงข้อมูลกำกับ (metadata) ตัวคีย์ยังคงอยู่ในระบบจัดเก็บข้อมูลลับ ส่วนการที่พนักงานใช้ AI สาธารณะ ให้บันทึกตามเครื่องมือและหน่วยงาน ไม่ระบุชื่อพนักงาน
  • เก็บไว้ภายในองค์กร ทะเบียนที่บอกว่าคีย์เก็บอยู่ที่ใด และ AI Agent ตัวใดเขียนข้อมูลลงระบบได้ เป็นข้อมูลอ่อนไหว ให้จัดชั้นไว้ที่ระดับลับ (confidential) หรือสูงกว่าตามเกณฑ์การจัดชั้นข้อมูลขององค์กรเอง และเก็บไว้ภายในสภาพแวดล้อมขององค์กร

รายการที่ขาดหายมาจากไหน

ทะเบียนที่สร้างจากโครงการที่ได้รับอนุมัติจะบันทึกโครงการเหล่านั้นได้ถูกต้อง แต่ AI ที่ทะเบียนนี้ตกหล่นเข้ามาทางอื่นอีกสามช่องทาง และไม่มีช่องทางใดต้องผ่านขั้นตอนการจัดซื้อหรือการอนุมัติการเปลี่ยนแปลง

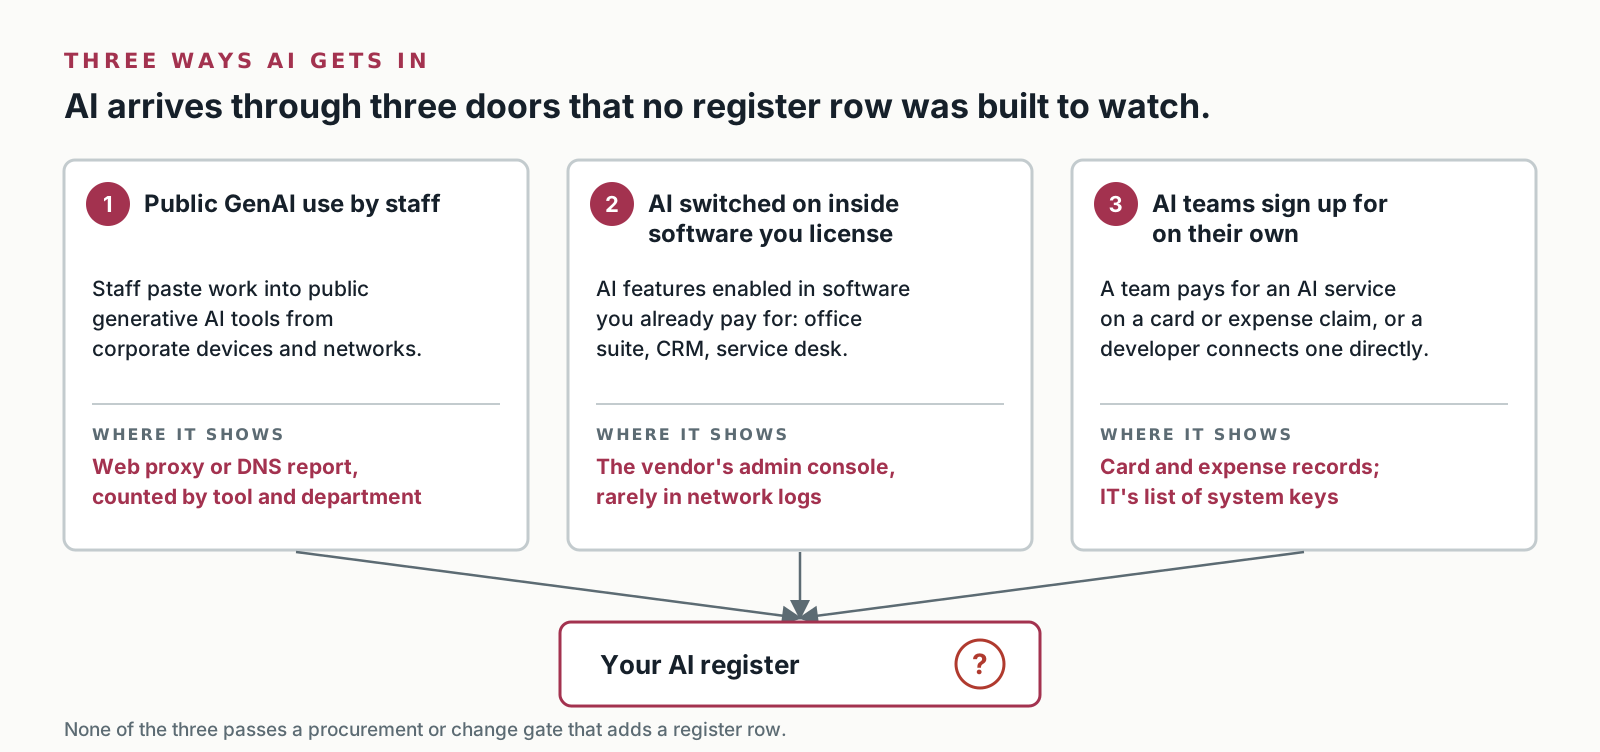
Three ways AI gets into an organisation without a register row. One: staff use public generative AI tools; a web proxy or DNS report shows it, counted by tool and department. Two: AI features are switched on inside software the organisation already licenses; this shows in the vendor's admin console, and is rarely distinguishable in network logs. Three: teams sign up for AI on their own, paying on a card or an expense claim, or a developer connecting a system to an AI service directly; these show in card and expense records and in IT's list of system keys. All three arrows point to a register marked with a question mark. สามช่องทางที่ AI เข้าสู่องค์กรโดยไม่มีรายการในทะเบียน ช่องทางแรก พนักงานใช้เครื่องมือ Generative AI สาธารณะ ซึ่งดูได้จากรายงาน web proxy หรือ DNS นับแยกตามเครื่องมือและหน่วยงาน ช่องทางที่สอง ฟังก์ชัน AI ที่เปิดใช้อยู่ในซอฟต์แวร์ที่องค์กรมีสิทธิ์ใช้งานอยู่แล้ว ซึ่งดูได้จากหน้าจอผู้ดูแลระบบของผู้ให้บริการ และ log ของเครือข่ายมักแยกไม่ออก ช่องทางที่สาม ทีมงานสมัครใช้ AI เอง โดยจ่ายด้วยบัตรหรือเบิกเป็นค่าใช้จ่าย หรือนักพัฒนาเชื่อมระบบเข้ากับบริการ AI เอง ซึ่งดูได้จากรายการบัตรและค่าใช้จ่าย และจากรายชื่อคีย์เชื่อมระบบของฝ่าย IT ลูกศรทั้งสามชี้ไปที่ทะเบียนที่มีเครื่องหมายคำถาม
สามช่องทางที่ AI เข้ามา และไม่มีช่องทางใดผ่านขั้นตอนที่เพิ่มรายการในทะเบียน
  • พนักงานใช้บริการ Generative AI สาธารณะ ดูได้จากรายงานของ web proxy หรือ DNS โดยนับแยกตามบริการและหน่วยงาน
  • ฟังก์ชัน AI ที่เปิดใช้ในซอฟต์แวร์ที่องค์กรมีสิทธิ์ใช้งานอยู่แล้ว ดูได้จากหน้าจอผู้ดูแลระบบ (admin console) ของผู้ให้บริการแต่ละราย ทั้งการตั้งค่าฟังก์ชันและสิทธิ์ใช้งาน AI แบบ add-on
  • AI ที่ทีมงานสมัครใช้เอง ทีมงานจ่ายค่าบริการ AI ด้วยบัตรหรือเบิกเป็นค่าใช้จ่าย หรือนักพัฒนาเชื่อมระบบเข้ากับบริการ AI เอง ดูได้จากรายการชำระเงินให้ผู้ให้บริการ AI ในบันทึกค่าใช้จ่ายและรายการบัตรเครดิตองค์กร และจากชื่อคีย์ในระบบจัดเก็บข้อมูลลับ

ทั้งสามข้อนี้เป็นการตรวจสอบเฉพาะจุดที่บุคลากรขององค์กรทำเองได้ หากทะเบียนครบถ้วน ผลการตรวจทั้งสามจะไม่พบอะไรเลย ซึ่งก็เป็นสิ่งที่ควรรู้เช่นกัน

สิ่งที่ log ของเครือข่ายมักมองไม่เห็น

ช่องทางแรกตรวจจาก log ของเครือข่ายได้ดี แต่ช่องทางที่สองตรวจได้ไม่ดีนัก เพราะฟังก์ชัน AI ในซอฟต์แวร์ที่องค์กรมีสิทธิ์ใช้งานจะส่งข้อมูลไปยังโดเมนของผู้ให้บริการที่องค์กรอนุญาตไว้อยู่แล้ว ใน log ของ proxy และ DNS จึงมักแยกไม่ออกจากการใช้งานปกติ หลักฐานของช่องทางนี้อยู่ที่หน้าจอผู้ดูแลระบบ สัญญา และใบแจ้งหนี้ บทหนึ่งในซีรีส์นี้จะลงรายละเอียดเรื่อง AI ที่มาพร้อมกับซอฟต์แวร์ที่องค์กรมีสิทธิ์ใช้งานอยู่แล้ว

ขีดจำกัดที่เราพูดตรง ๆ

ทะเบียนเป็นบันทึก ไม่ใช่การควบคุม ทะเบียนที่ครบถ้วนและเป็นปัจจุบันบอกได้ว่าองค์กรพึ่งพาอะไรอยู่ แต่ไม่ได้ทำให้สิ่งเหล่านั้นรับมือการขัดข้องได้ดีขึ้นเลย การควบคุมทุกอย่างที่ตามมาต้องอ่านข้อมูลจากทะเบียน แต่ทะเบียนเพียงอย่างเดียวแก้ปัญหาอะไรไม่ได้

ความครบถ้วนพิสูจน์ไม่ได้ ทำได้เพียงเข้าใกล้ สิ่งที่กล่าวได้อย่างตรงไปตรงมาคือ “ยืนยันจากแหล่งเหล่านี้ ณ วันที่นี้” และรายการหลักฐานทำให้ผู้อื่นตรวจสอบคำกล่าวนั้นได้

ข้อสรุป

ทะเบียนโครงการ AI ตอบคำถามที่ไม่มีใครถามในยามคับขัน ส่วนทะเบียนที่เชื่อมโยงกระบวนการ ระบบ โมเดล ข้อมูลยืนยันตัวตน ผู้ให้บริการ และเจ้าของเข้าด้วยกัน ตอบคำถามที่ทุกคนถาม ได้แก่ อะไรหยุด อะไรเปลี่ยน และใครลงมือได้

หากบันทึกรายการเหล่านี้ไว้ในทะเบียนที่องค์กรมีอยู่แล้วตามที่บทที่ 1 เสนอ ตัวเลขจากบทที่ 2 ก็จะเป็นเพียงการกรองตาราง ไม่ใช่โครงการใหม่ บทที่เหลือในซีรีส์นี้จะนำทะเบียนไปใช้งานจริง ทั้งกับ AI ที่มาพร้อมกับซอฟต์แวร์ที่องค์กรมีสิทธิ์ใช้งาน และกับแผนรองรับความต่อเนื่องสำหรับวันที่บริการ AI ขัดข้อง

แหล่งอ้างอิง

เอกสารที่บทนี้อ้างถึง ตามที่ผู้กำกับดูแลแต่ละแห่งเผยแพร่ ณ วันที่เผยแพร่บทความนี้ หากถ้อยคำในบทความนี้ต่างจากต้นฉบับ ให้ยึดต้นฉบับ

  • ธนาคารแห่งประเทศไทย ประกาศ ที่ สกช. 5/2566 เรื่อง หลักเกณฑ์การกำกับดูแลความเสี่ยงด้านเทคโนโลยีสารสนเทศ (Information Technology Risk) ของสถาบันการเงินและสถาบันการเงินเฉพาะกิจ พร้อมเอกสารแนบและแนวปฏิบัติแนบท้ายสองฉบับ (การบริหารความเสี่ยงด้านเทคโนโลยีสารสนเทศ และการบริหารจัดการความเสี่ยงจากบุคคลภายนอก) หนังสือเวียน ฝตท.(01) ว. 20/2566 ลงวันที่ 9 พฤศจิกายน 2566 PDF ภาษาไทย
  • คณะกรรมการกำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ ประกาศคณะกรรมการกำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ เรื่อง ประมวลแนวทางปฏิบัติและกรอบมาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ สำหรับหน่วยงานของรัฐและหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ พ.ศ. 2564 ราชกิจจานุเบกษา 6 กันยายน 2564 PDF ภาษาไทย
  • สำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (ก.ล.ต.) กรอบการกำกับดูแลการใช้งานปัญญาประดิษฐ์ในภาคตลาดทุน ฉบับปรับปรุงครั้งที่ 1 (AI Governance Framework and Handbook, 1st Revised Edition) สิงหาคม 2569 PDF ภาษาไทย

บทความนี้เป็นข้อมูลทั่วไปเกี่ยวกับเอกสารของผู้กำกับดูแลตามที่เผยแพร่ ณ วันที่ตรวจทานที่ระบุไว้ ไม่ใช่คำแนะนำทางกฎหมาย การกำกับดูแล หรือการปฏิบัติตามกฎเกณฑ์ และการอ่านบทความนี้ไม่ก่อให้เกิดความสัมพันธ์ระหว่างที่ปรึกษากับลูกค้า แต่ละองค์กรต้องอ่านเอกสารต้นฉบับและวินิจฉัยการนำไปใช้ร่วมกับฝ่ายกำกับดูแลการปฏิบัติตามกฎเกณฑ์และที่ปรึกษาของตน INFOZENSE ไม่รับผิดชอบต่อการตัดสินใจใด ๆ ที่อาศัยบทความนี้

ความพร้อมด้านการบริหารความเสี่ยง AI

จากเอกสารที่มีอยู่ ท่านระบุได้ครบหรือไม่ว่ากระบวนการใดบ้างที่พึ่งพาผู้ให้บริการ AI รายหนึ่ง

หากยังทำไม่ได้ ทะเบียน AI คือจุดเริ่มต้น เราไล่ดูเอกสารที่องค์กรมีอยู่ร่วมกับท่านได้ และชี้ให้เห็นว่ายังขาดรายการใดบ้าง โดยข้อมูลของท่านไม่ต้องออกนอกสภาพแวดล้อมขององค์กร

คุยกับเรา →

อ่านเรื่อง ความพร้อมด้านการบริหารความเสี่ยง AI →

contact@infozense.com  |  +66-82-242-4008  |  Bangkok, Thailand