ความพร้อมด้านการบริหารความเสี่ยง AI · การกำกับดูแล

คำถามสำหรับคณะกรรมการบริหารความเสี่ยง

หากคณะกรรมการบริหารความเสี่ยงถามว่า “เราบริหารความเสี่ยงด้าน AI อยู่หรือไม่” คำตอบที่ได้จะเป็น “ใช่” คำตอบนั้นไม่ได้โกหก แต่ก็พิสูจน์อะไรไม่ได้ หากคณะกรรมการถามว่าทะเบียนทรัพย์สินด้าน IT มีส่วนประกอบ AI กี่รายการ และกี่รายการระบุชื่อเจ้าของไว้ คำตอบที่ได้จะเป็นตัวเลข ไม่ก็ความเงียบ และทั้งสองแบบล้วนมีประโยชน์ บทนี้รวบรวมคำถามแบบหลังไว้ แต่ละข้อตอบได้จากเอกสารที่องค์กรซึ่งอยู่ภายใต้การกำกับดูแลจัดทำอยู่แล้ว พร้อมระบุหลักฐานที่ใช้ตอบ

ตรวจทานล่าสุดเทียบกับเอกสารของผู้กำกับดูแลเมื่อ 13 พฤศจิกายน 2569 เกณฑ์อาจเปลี่ยนแปลงได้ โปรดตรวจสอบเอกสารในหัวข้อแหล่งอ้างอิงท้ายบทก่อนนำไปใช้
Infozense · 13 พฤศจิกายน 2569 · CRO · หัวหน้าหน่วยงานตรวจสอบภายใน · CIO · ~11 นาที

บทที่ 1 แสดงให้เห็นว่าเกณฑ์ที่ผู้กำกับดูแลใช้ตรวจองค์กรอยู่แล้ว กำหนดให้องค์กรต้องรู้ว่าตนพึ่งพาอะไรอยู่ ต้องบริหารผู้ให้บริการที่อยู่เบื้องหลัง และต้องวางแผนรองรับเมื่อผู้ให้บริการเหล่านั้นขัดข้อง และหน้าที่เหล่านี้ครอบคลุม AI ที่องค์กรใช้อยู่ด้วย บทนี้ต่อยอดข้อสรุปนั้นเป็น คำถามที่คณะกรรมการถามได้ และ หลักฐานที่ใช้ตอบแต่ละข้อ ก่อนปิดท้ายด้วยคำถามห้าข้อที่ท่านตอบเองได้ในวันนี้

ทำไมเรื่องนี้จึงสำคัญ ลองถามฝ่ายบริหารเพียงข้อเดียวว่า “สมมติว่าพรุ่งนี้ผู้ให้บริการ AI หลักของเราใช้งานไม่ได้ กระบวนการใดของเราจะหยุดลง” องค์กรที่บันทึกการพึ่งพา AI ไว้จะตอบได้จากเอกสารภายในไม่กี่นาที องค์กรที่ไม่ได้บันทึกไว้ต้องเริ่มโทรถามทีละหน่วยงาน กว่าจะได้คำตอบก็บ่าย และคำตอบนั้นก็เป็นเพียงการคาดเดา

คณะกรรมการบริหารความเสี่ยงไม่ควรต้องรอให้ถึงวันที่ AI ขัดข้อง จึงจะรู้ว่าองค์กรที่ตนกำกับดูแลอยู่เป็นแบบใด คำถามเหล่านี้ช่วยให้รู้ได้ตั้งแต่วันที่ทุกอย่างยังปกติ

คณะกรรมการบริหารความเสี่ยงถามเรื่องความเสี่ยงด้านเครดิต สภาพคล่อง และความเสียหายด้านปฏิบัติการมานาน จนรู้ว่าคำตอบแบบใดจึงจะใช้ได้

AI เป็นเรื่องใหม่กว่า คำถามจึงมักออกมากว้าง เช่น เรามีนโยบายหรือไม่ มีผู้รับผิดชอบหรือไม่ เราปฏิบัติตามเกณฑ์แล้วหรือไม่ คำถามแบบนี้ได้คำตอบ “ใช่” อย่างมั่นใจทุกครั้ง แต่ตรวจสอบไม่ได้สักข้อ

ทางแก้ไม่ใช่การถามให้มากขึ้น แต่ต้องถามให้ต่างออกไป คือถามคำถามที่ต้องตอบเป็นตัวเลข และตัวเลขนั้นต้องมาจากเอกสารที่มีอยู่แล้ว

บทนี้เขียนเพื่อใคร

บทนี้เขียนสำหรับกรรมการในคณะกรรมการบริหารความเสี่ยงหรือคณะกรรมการตรวจสอบขององค์กรใดก็ตามที่อยู่ภายใต้การกำกับดูแลในประเทศไทยและใช้ AI อยู่ สำหรับ CRO และหัวหน้าหน่วยงานตรวจสอบภายในที่นำเสนอข้อมูลต่อคณะกรรมการเหล่านั้น และสำหรับ CIO หรือ CDO ซึ่งจะเป็นผู้ตอบคำถาม

เลขข้อที่อ้างถึงเป็นของ ธปท. เพราะบทนี้ใช้ภาคธนาคารเป็นกรณีตัวอย่างเช่นเดียวกับบทที่ 1 แต่ตัวคำถามใช้ได้กับทุกองค์กรที่มีทะเบียนทรัพย์สินด้าน IT ทะเบียนบุคคลภายนอก BIA และ BCP หัวข้อ “ภาคธุรกิจอื่นที่อยู่ภายใต้การกำกับดูแล” ในบทที่ 1 ระบุว่าเอกสารชุดเดียวกันนี้อยู่ตรงไหนในเกณฑ์ของบริษัทประกันภัยและหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ

อะไรนับเป็นคำตอบ

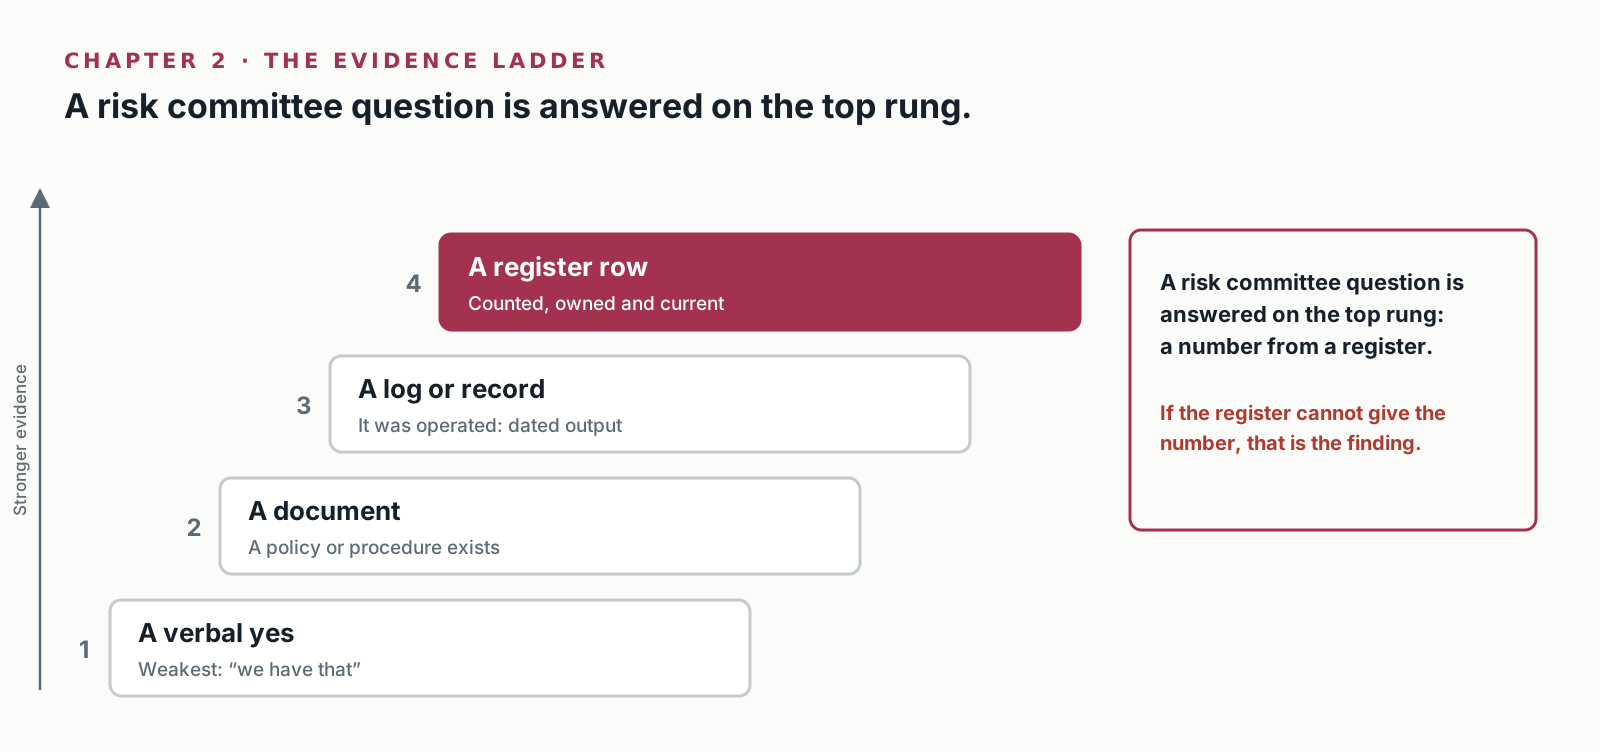
คำตอบของคำถามด้านการกำกับดูแลแบ่งได้เป็นสี่ขั้น และมีเพียงขั้นบนสุดที่ตอบคำถามของคณะกรรมการได้

An evidence ladder with four rungs, weakest at the bottom. First, a verbal yes: someone says we have that. Second, a document: a policy or procedure exists. Third, a log or record: it was operated, with dated output. Fourth, a register row: it is counted, owned and current. A side note says a risk committee question is answered on the top rung, a number from a register, and if the register cannot give the number, that is the finding. บันไดหลักฐานสี่ขั้น ขั้นล่างสุดอ่อนที่สุด ขั้นที่หนึ่งคือคำตอบปากเปล่าว่ามี ขั้นที่สองคือเอกสาร หมายถึงมีนโยบายหรือขั้นตอนเป็นลายลักษณ์อักษร ขั้นที่สามคือบันทึกการปฏิบัติงาน หมายถึงมีหลักฐานว่าทำจริงพร้อมวันที่ ขั้นที่สี่คือรายการในทะเบียน หมายถึงนับได้ มีเจ้าของ และเป็นปัจจุบัน ข้อความด้านข้างระบุว่าคำถามของคณะกรรมการบริหารความเสี่ยงตอบที่ขั้นบนสุด คือตัวเลขจากทะเบียน และหากทะเบียนให้ตัวเลขไม่ได้ นั่นคือข้อค้นพบ
คำตอบสี่ระดับ คำถามของคณะกรรมการบริหารความเสี่ยงต้องตอบด้วยหลักฐานขั้นบนสุด
  • คำตอบปากเปล่าว่า “มี” ตอบได้โดยไม่ต้องลงแรงอะไร และตอบผิดก็ไม่มีผลอะไรตามมา
  • เอกสาร นโยบายหรือขั้นตอนที่เขียนไว้ บอกได้ว่าตั้งใจจะทำ แต่ยังไม่บอกว่าทำจริง
  • บันทึกการปฏิบัติงาน ผลการปฏิบัติงานที่ลงวันที่ไว้ ยืนยันว่าการควบคุมนั้นทำจริง
  • รายการในทะเบียน เป็นรายการที่นับได้ มีเจ้าของ และเป็นปัจจุบัน จึงรวมยอด สุ่มตรวจ และเทียบกับไตรมาสก่อนได้

คำถามทุกข้อด้านล่างต้องตอบเป็นตัวเลขจากเอกสาร หากฝ่ายบริหารให้ตัวเลขไม่ได้ ก็ไม่ได้แปลว่าตอบไม่ดี แต่คณะกรรมการได้ข้อค้นพบแล้วหนึ่งข้อ

คำถามส่วนใหญ่ต่อยอดจากบทที่ 1 ว่าองค์กรพึ่งพา AI อะไรอยู่ และจะเกิดอะไรขึ้นเมื่อ AI นั้นเปลี่ยนไปหรือขัดข้อง มีสามข้อที่ขยายออกไปนอกเรื่องนี้ ได้แก่ ข้อมูลส่วนบุคคล (ข้อ 5) สิ่งที่ AI Agent ทำได้เองโดยไม่มีคนเข้ามาเกี่ยวข้อง (ข้อ 7) และข้อร้องเรียนของลูกค้า (ข้อ 10) ทั้งสามข้อนี้เกี่ยวกับความต่อเนื่องน้อยกว่าข้ออื่น แต่คณะกรรมการที่กำกับดูแลความเสี่ยงด้าน AI ก็ต้องตอบเรื่องเหล่านี้ได้เช่นกัน

คำถามข้อ 1 ถึง 5: เรามี AI อะไรบ้าง

1. ทะเบียนทรัพย์สินด้าน IT หรือทะเบียนโมเดลมีโมเดล AI และ AI Agent อย่างละกี่รายการ และแต่ละประเภทระบุชื่อเจ้าของไว้กี่รายการ

ทำไมจึงสำคัญ องค์กรที่อยู่ภายใต้การกำกับดูแลส่วนใหญ่ต้องจัดทำทะเบียนทรัพย์สินด้าน IT และ AI ที่องค์กรใช้อยู่ก็เป็นส่วนหนึ่งของระบบ IT ขององค์กร หากอ่านตามตัวอักษร โมเดลและ AI Agent ล้วนเป็นทรัพย์สินด้าน IT นี่เป็นการตีความของเรา ไม่ใช่สิ่งที่ผู้กำกับดูแลระบุไว้ ในทางปฏิบัติ ทะเบียนมักบันทึกแอปพลิเคชันที่ใช้ AI ไม่ได้บันทึกโมเดลหรือ AI Agent ที่อยู่เบื้องหลัง และธนาคารอาจแยกโมเดลที่พัฒนาเองไว้ในทะเบียนโมเดลอีกฉบับหนึ่ง หากนับได้ศูนย์ ทะเบียนน่าจะยังไม่ครบถ้วน หรือบันทึก AI ไว้เพียงในระดับแอปพลิเคชัน ให้ถามต่อว่าเป็นกรณีใด เหตุผลที่ต้องนับแยกเป็นสองประเภทคือ แต่ละประเภทเกิดปัญหาต่างกัน โมเดลอาจให้ผลผิด และ AI Agent อาจลงมือทำเอง ส่วนเหตุผลที่ต้องระบุเจ้าของคือ รายการที่ไม่มีเจ้าของจะไม่มีใครมีอำนาจสั่งหยุดใช้ คีย์ที่บริการเหล่านี้ใช้จะนับในคำถามข้อ 7 ตัวอย่างภาคธนาคาร: ประกาศ ธปท. เรื่องความเสี่ยงด้าน IT กำหนดให้การจัดทำทะเบียนนี้เป็นหน้าที่ที่มีผลผูกพัน โดยทะเบียนต้องระบุรายการทรัพย์สินด้าน IT ได้อย่างครบถ้วน (เอกสารแนบ 2 ข้อ 1)

หลักฐานที่ใช้ตอบ รายการจากทะเบียน และจากทะเบียนโมเดลหากมี ที่กรองเฉพาะ AI พร้อมเจ้าของและวันที่ปรับปรุงล่าสุดของแต่ละรายการ จากนั้นสุ่มสองรายการ แล้วไล่ตามไปจนถึงระบบที่ทำงานอยู่จริง

2. บริการซอฟต์แวร์ที่เรามีสิทธิ์ใช้งานอยู่แล้ว มีกี่บริการที่เปิดใช้ฟังก์ชัน AI และฟังก์ชันเหล่านั้นปรากฏในทะเบียนกี่รายการ

ทำไมจึงสำคัญ AI เข้ามาในองค์กรโดยไม่ผ่านใบสั่งซื้อทางนี้บ่อยที่สุด ผู้ให้บริการเพิ่มฟังก์ชัน AI ลงในชุดโปรแกรมสำนักงาน ระบบ CRM หรือระบบ Service Desk ผู้ดูแลระบบเปิดใช้งาน แล้วข้อมูลขององค์กรก็เริ่มไหลไปยังโมเดล ภายใต้สัญญาที่ไม่มีใครกลับไปอ่านซ้ำ บทหนึ่งในซีรีส์นี้จะลงรายละเอียดเรื่อง AI ที่มาพร้อมกับซอฟต์แวร์ที่องค์กรมีสิทธิ์ใช้งานอยู่แล้ว

หลักฐานที่ใช้ตอบ ไฟล์ส่งออก (export) จากหน้าจอผู้ดูแลระบบ (admin console) ของแต่ละบริการ ซึ่งแสดงการตั้งค่าฟังก์ชัน AI และสิทธิ์ใช้งาน AI แบบ add-on พร้อมวันที่ส่งออก นำมาเทียบกับรายการในทะเบียน หน้าจอผู้ดูแลระบบแสดงเพียงสถานะ ณ ปัจจุบัน วันที่ส่งออกจึงเป็นส่วนสำคัญของหลักฐาน

3. ในรอบสามเดือนที่ผ่านมา พนักงานใช้บริการ Generative AI สาธารณะที่ไม่ได้รับอนุมัติกี่บริการ นับแยกตามบริการและหน่วยงาน และตัวเลขนี้มาจากรายงานใด

ทำไมจึงสำคัญ รายการเครื่องมือที่อนุมัติจะมีผลก็ต่อเมื่อมีคนตรวจเทียบกับการใช้งานจริง ชื่อรายงานที่เป็นที่มาของตัวเลขจึงสำคัญพอ ๆ กับตัวเลขเอง คำว่า “เราบล็อกไว้แล้ว” เป็นเพียงคำกล่าวอ้าง รายงานการบล็อกต่างหากที่เป็นหลักฐาน

หลักฐานที่ใช้ตอบ รายงานจาก web proxy จาก DNS จาก firewall หรือจากระบบควบคุมการเข้าถึงบริการคลาวด์ สำหรับโดเมนของบริการ Generative AI ที่รู้จัก นับแยกตามบริการและหน่วยงาน ไม่ระบุชื่อพนักงาน องค์กรขนาดเล็กอาจแยกตามหน่วยงานไม่ได้ หากเป็นเช่นนั้นให้แจ้งตามจริง อย่าใช้ตัวเลขประมาณ

4. กรณีการใช้งาน AI กี่กรณีที่ได้รับการจัดระดับตามหลักเกณฑ์ความสำคัญหรือหลักเกณฑ์ความมีนัยสำคัญของเรา กี่กรณีที่ผลออกมาว่ามีนัยสำคัญ และในจำนวนนั้น กี่กรณีที่ทะเบียนความเสี่ยงหรือการประเมินความเสี่ยงและการควบคุมด้วยตนเอง (RCSA) บันทึกความเสี่ยงด้าน AI ไว้โดยระบุชื่อเจ้าของความเสี่ยง

ทำไมจึงสำคัญ องค์กรที่อยู่ภายใต้การกำกับดูแลทุกแห่งมีวิธีตัดสินว่าระบบและการเปลี่ยนแปลงใดสำคัญที่สุด ไม่ว่าจะเป็นการจัดระดับความสำคัญ การจัดระดับความมีนัยสำคัญ หรือรายการบริการที่สำคัญ ผลการจัดระดับเป็นตัวกำหนดว่าต้องมีการควบคุม การอนุมัติ และการรายงานแบบใด ในทางปฏิบัติ การจัดระดับมักทำกับระบบ กรณีการใช้งาน AI จึงมักได้รับการจัดระดับผ่านแอปพลิเคชันที่ AI นั้นทำงานอยู่ หากกรณีการใช้งานใดไม่อยู่ในระบบที่ได้รับการจัดระดับเลย ก็เท่ากับไม่เคยถูกตรวจเทียบกับข้อกำหนดเหล่านี้สักข้อ ทะเบียนความเสี่ยงหรือ RCSA เป็นจุดตรวจที่สอง เอกสารทั้งสองจัดทำรายกระบวนการ ไม่ใช่รายกรณีการใช้งาน สิ่งที่ต้องถามจึงเป็นว่าความเสี่ยงของกระบวนการนั้นกล่าวถึง AI ไว้บ้างหรือไม่ หากไม่ได้กล่าวถึง ความเสี่ยงด้าน AI ก็หลุดออกจากการบริหารความเสี่ยงที่คณะกรรมการขององค์กรอาศัยในการกำกับดูแล ตัวอย่างภาคธนาคาร: ข้อ 9 ของประกาศ ธปท. เรื่องความเสี่ยงด้าน IT ให้ธนาคารแต่ละแห่งกำหนดหลักเกณฑ์ความมีนัยสำคัญของตนเอง โดยให้คณะกรรมการที่ได้รับมอบหมายจากคณะกรรมการธนาคารเป็นผู้อนุมัติและทบทวนทุกปี หลักเกณฑ์นี้เป็นตัวกำหนดว่าการเปลี่ยนแปลงใดต้องแจ้ง ธปท. ล่วงหน้า (ธนาคารพาณิชย์ ข้อ 10.1.1) หรือต้องได้รับอนุญาตจาก ธปท. ก่อน (สถาบันการเงินเฉพาะกิจ ข้อ 10.1.2)

หลักฐานที่ใช้ตอบ หลักเกณฑ์การจัดระดับที่อนุมัติแล้วพร้อมผลการทบทวนครั้งล่าสุด รายการกรณีการใช้งาน AI โดยระบุว่าแต่ละกรณีทำงานอยู่บนระบบใดที่ได้รับการจัดระดับแล้ว และรายการในทะเบียนความเสี่ยงหรือ RCSA ที่กล่าวถึง AI พร้อมเจ้าของความเสี่ยงและวันที่ทบทวนล่าสุด

5. บริการ AI กี่บริการที่ได้รับข้อมูลส่วนบุคคล ทั้งบริการที่อนุมัติแล้วและบริการที่มาพร้อมซอฟต์แวร์ที่มีสิทธิ์ใช้งาน และในจำนวนนั้น มีกี่บริการที่ปรากฏชื่อในบันทึกรายการกิจกรรมการประมวลผล และมีข้อตกลงการประมวลผลข้อมูลส่วนบุคคลที่ระบุสถานที่ประมวลผลข้อมูล ระยะเวลาเก็บรักษา และระบุว่าผู้ให้บริการนำข้อมูลไปฝึกโมเดลของตนได้หรือไม่

ทำไมจึงสำคัญ สำหรับคณะกรรมการบริหารความเสี่ยงส่วนใหญ่ คำถามแรกเรื่อง AI คือข้อมูลส่วนบุคคลไหลไปที่ใด และพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลใช้กับทุกภาค บริการ AI ที่ได้รับข้อมูลส่วนบุคคลแต่ไม่อยู่ในบันทึกรายการกิจกรรมการประมวลผลข้อมูลส่วนบุคคล (Record of Processing Activities) เป็นช่องว่างที่เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) เห็นได้ทันที ในทางปฏิบัติ บันทึกรายการกิจกรรมการประมวลผลมักระบุชื่อซอฟต์แวร์ ไม่ได้ระบุฟังก์ชัน AI ที่อยู่ข้างใน และไม่มีเงื่อนไขตามสัญญา เรื่องสถานที่ประมวลผล ระยะเวลาเก็บรักษา และการนำข้อมูลไปฝึกโมเดล อยู่ในข้อตกลงการประมวลผลข้อมูลส่วนบุคคล (Data Processing Agreement: DPA) หรือในสัญญา ซึ่งฝ่ายกฎหมายหรือฝ่ายจัดซื้อเป็นผู้เก็บ เงื่อนไขเรื่องการนำข้อมูลไปฝึกโมเดลต้องดูให้ดี เพราะเงื่อนไขนี้ตัดสินว่าข้อมูลยังอยู่ภายในบริการที่องค์กรซื้อมาหรือไม่ ตัวอย่างภาคธนาคาร: แนวนโยบาย AI ของ ธปท. คาดหวังให้มีการควบคุมการเข้าถึง การปกปิดข้อมูล (data masking) และมาตรการป้องกันในทำนองเดียวกันสำหรับข้อมูลส่วนบุคคลที่ใช้กับ AI (ส่วนที่ 2 (1.3)) และระบุว่าผู้ให้บริการต้องปฏิบัติตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล (Q&A 4)

หลักฐานที่ใช้ตอบ บันทึกรายการกิจกรรมการประมวลผลที่กรองเฉพาะบริการ AI คู่กับข้อตกลงการประมวลผลข้อมูลส่วนบุคคลหรือข้อสัญญาของแต่ละบริการ ที่ระบุสถานที่ประมวลผล ระยะเวลาเก็บรักษา และเงื่อนไขของผู้ให้บริการเรื่องการนำข้อมูลไปฝึกโมเดล พร้อมวันที่ของข้อตกลง
คำถามข้อ 6 และ 7: เราพึ่งพาใคร และ AI ทำอะไรได้บ้าง

6. ทะเบียนบุคคลภายนอกมีผู้ให้บริการ AI กี่ราย รวมถึงรายที่ใช้ผ่านผู้ให้บริการรายอื่น กี่รายผ่านการประเมินในรอบสิบสองเดือนที่ผ่านมา และกรณีการใช้งานที่จัดอยู่ในระดับมีนัยสำคัญกี่กรณีที่พึ่งพาผู้ให้บริการรายเดียว

ทำไมจึงสำคัญ ผู้ให้บริการ AI ก็เป็นผู้ให้บริการภายนอกเช่นเดียวกับรายอื่น และเกณฑ์ด้านการใช้บริการจากภายนอกส่วนใหญ่คาดหวังให้องค์กรรู้ว่าผู้ให้บริการของตนเป็นใคร และประเมินผู้ให้บริการเหล่านั้น ผู้ให้บริการ AI ตกหล่นจากทะเบียนได้ง่าย เพราะบางรายเข้ามาจากการที่นักพัฒนาใช้บัตรเครดิตสมัครเอง หรือมากับการอัปเกรด SaaS และบางรายใช้งานได้ผ่านผู้ให้บริการรายอื่นเท่านั้น หากกรณีการใช้งานที่มีนัยสำคัญหลายกรณีพึ่งพาผู้ให้บริการรายเดียวกัน ผู้ให้บริการรายนั้นคือจุดล้มเหลวจุดเดียว (single point of failure) ตัวอย่างภาคธนาคาร: แนวปฏิบัติการบริหารจัดการความเสี่ยงจากบุคคลภายนอกของ ธปท. (แนวปฏิบัติ TPRM) คาดหวังให้มีทะเบียนการใช้บริการจากบุคคลภายนอก (ข้อ 7.4) และให้ประเมินความเสี่ยงจากการผูกติดกับผู้ให้บริการรายใดรายหนึ่งและความเสี่ยงจากการกระจุกตัว รวมถึงการกระจุกตัวผ่านผู้รับจ้างช่วง ทั้งก่อนใช้บริการและเป็นระยะ (ข้อ 7.1 (8) และ (9)) นอกจากนี้ เอกสารแนบ 2 ข้อ 10.2 ของประกาศเรื่องความเสี่ยงด้าน IT ยังกำหนดเรื่องการกระจุกตัวและการผูกติดกับผู้ให้บริการรายใดรายหนึ่งไว้โดยมีผลผูกพันด้วย

หลักฐานที่ใช้ตอบ ทะเบียนบุคคลภายนอกที่กรองเฉพาะผู้ให้บริการ AI พร้อมระบุว่าแต่ละรายใช้ผ่านผู้ให้บริการรายใด แฟ้มการประเมินของผู้ให้บริการรายที่มีนัยสำคัญแต่ละราย พร้อมวันที่ประเมิน และรายการกรณีการใช้งานที่จัดอยู่ในระดับมีนัยสำคัญ พร้อมผู้ให้บริการที่แต่ละกรณีพึ่งพาอยู่

7. AI Agent หรือบริการ AI กี่รายการที่ลงมือทำงานในระบบงานจริง (production) ได้โดยไม่ต้องมีคนอนุมัติทีละครั้ง เช่น แก้ไขข้อมูลในระบบ ส่งข้อความออกนอกองค์กร หรือทำรายการชำระเงิน และบัญชีบริการกับคีย์ที่ AI เหล่านั้นใช้ มีกี่รายการที่บันทึกไว้ในระบบจัดเก็บข้อมูลลับ (secrets store) พร้อมระบุเจ้าของ และอยู่ในขอบเขตของการทบทวนสิทธิ์การเข้าถึงครั้งล่าสุด

ทำไมจึงสำคัญ AI ที่ตอบคำถามอาจตอบผิดได้ แต่ AI ที่ลงมือทำงานอาจทำผิดเป็นวงกว้างก่อนที่ใครจะสังเกตเห็น ขนาดของความเสี่ยงนี้วัดได้จากจำนวน AI Agent ที่ทำงานได้โดยไม่ต้องมีคนอนุมัติ และสิทธิ์การเข้าถึงที่ AI Agent เหล่านั้นมีอยู่ บัญชีของ AI Agent และคีย์ของผู้ให้บริการ AI มักหลุดจากการทบทวนสิทธิ์ เพราะไม่มีคนใช้บัญชีเหล่านั้นเข้าระบบ การทบทวนสิทธิ์จำนวนมากครอบคลุมเฉพาะบัญชีผู้ดูแลระบบที่เป็นคน และคีย์มักไม่อยู่ในทะเบียนใดเลย ตัวอย่างภาคธนาคาร: ประกาศ ธปท. เรื่องความเสี่ยงด้าน IT กำหนดให้ควบคุมบัญชีผู้ใช้งานที่มีสิทธิ์ระดับสูงอย่างเข้มงวด (เอกสารแนบ 2 ข้อ 3.1) ส่วนแนวนโยบาย AI ของ ธปท. ระบุว่าธนาคาร “อาจพิจารณา” ให้มนุษย์มีส่วนร่วมในการตัดสินใจ (human in the loop) หรือกำกับดูแล (human over the loop) สำหรับงานที่เกี่ยวข้องกับการตัดสินใจเชิงกลยุทธ์หรือส่งผลกระทบต่อลูกค้าโดยตรง (ส่วนที่ 1 (3.2)) ถ้อยคำนี้เป็นทางเลือก ไม่ใช่ข้อกำหนด

หลักฐานที่ใช้ตอบ ผลการทบทวนสิทธิ์สำหรับบัญชีบริการ (service account) ของ AI และรายการคีย์ของผู้ให้บริการ AI จากระบบจัดเก็บข้อมูลลับ ทั้งสองอย่างพร้อมเจ้าของ ขอบเขตสิทธิ์ และวันที่เปลี่ยนรหัสหรือคีย์ (rotation) ครั้งล่าสุด ส่วน AI Agent แต่ละตัว ให้ระบุจากการตั้งค่าหรือเอกสารออกแบบว่าเขียนข้อมูลลงระบบใดได้บ้าง การกระทำแต่ละครั้งต้องมีคนอนุมัติหรือไม่ และบันทึกการกระทำไว้ที่ใด

คำถามข้อ 8 ถึง 10: เมื่อ AI เปลี่ยนไปหรือขัดข้องจะเกิดอะไรขึ้น

8. ในรอบสามเดือนที่ผ่านมา เราบันทึกการเปลี่ยนแปลงโมเดล AI ที่ใช้งานจริงไว้กี่ครั้ง ไม่ว่าจะเป็นโมเดลใหม่ รุ่นใหม่ หรือการปรับปรุงจากผู้ให้บริการที่เราได้รับแจ้งหรือตรวจพบเอง และกี่ครั้งที่ทดสอบรุ่นใหม่เทียบกับรุ่นเดิมก่อนนำไปใช้ โดยมีผลการทดสอบอยู่ในบันทึกการเปลี่ยนแปลง

ทำไมจึงสำคัญ การเปลี่ยนโมเดลอาจทำให้ทุกคำตอบของบริการเปลี่ยนไป ขณะที่บริการยังทำงานตามปกติ การเปลี่ยนแปลงบางครั้งองค์กรเป็นผู้ทำเอง บางครั้งมาจากผู้ให้บริการ และบางครั้งก็ไม่มีการแจ้งล่วงหน้า หากไม่ได้ทดสอบเทียบกับรุ่นก่อนหน้า ภายหลังก็จะไม่มีใครอธิบายการเปลี่ยนแปลงนั้นได้ ควรนับด้วยว่ามีกี่ระบบที่เรียกใช้โมเดลรุ่นที่ผู้ให้บริการเปลี่ยนได้ตามต้องการ เพราะระบบเหล่านี้รับการเปลี่ยนแปลงที่ไม่มีใครบันทึกไว้ ตัวอย่างภาคธนาคาร: แนวนโยบาย AI ของ ธปท. คาดหวังให้ทดสอบและติดตามประสิทธิภาพของโมเดลและความน่าเชื่อถือของผลลัพธ์ทั้งก่อนและหลังการใช้งานอย่างต่อเนื่อง (ส่วนที่ 2 (2.2)) ส่วนการเปลี่ยนโมเดลในระบบที่จัดอยู่ในระดับมีนัยสำคัญต้องแจ้ง ธปท. ล่วงหน้าตามข้อ 9 และข้อ 10.1 หรือไม่ เป็นเรื่องที่ธนาคารแต่ละแห่งต้องวินิจฉัยเอง

หลักฐานที่ใช้ตอบ บันทึกการเปลี่ยนแปลงที่กรองเฉพาะ AI พร้อมผลการทดสอบเทียบรุ่นก่อนและหลังของการเปลี่ยนแปลงแต่ละครั้ง และบันทึกผลการตรวจสอบความถูกต้องของโมเดล (model validation) หากองค์กรมี หนังสือแจ้งการเปลี่ยนแปลงที่ได้รับจากผู้ให้บริการ และจำนวนระบบที่ใช้โมเดลรุ่นที่ผู้ให้บริการเปลี่ยนได้โดยไม่แจ้งล่วงหน้า หากนับการปรับปรุงจากผู้ให้บริการได้ศูนย์ครั้ง มักแปลว่าไม่มีใครคอยติดตาม ไม่ใช่ว่าไม่มีอะไรเปลี่ยน

9. กระบวนการใน BIA กี่กระบวนการที่พึ่งพาบริการ AI ภายนอก ไม่ว่าโดยตรงหรือผ่านแอปพลิเคชัน กี่กระบวนการที่ BCP หรือแผนกู้คืนระบบ IT มีสถานการณ์ที่บริการนั้นใช้งานไม่ได้ และในรอบสิบสองเดือนที่ผ่านมา มีกี่สถานการณ์ที่ได้ทดสอบจริง โดยสลับไปใช้ทางเลือกสำรองหรือกลับไปทำงานด้วยคน

ทำไมจึงสำคัญ แผนรองรับความต่อเนื่องครอบคลุมเฉพาะสิ่งที่ BIA ระบุไว้ แต่ BIA มักระบุแอปพลิเคชัน ไม่ได้ระบุบริการ AI ที่อยู่เบื้องหลัง จึงต้องไล่การพึ่งพาผ่านแอปพลิเคชันลงไป กระบวนการที่ตกหล่นการพึ่งพา AI ไป ย่อมไม่มีแผนรองรับสำหรับวันที่ AI นั้นใช้งานไม่ได้ หัวใจของข้อนี้อยู่ที่คำว่า “ทดสอบ” เพราะทางเลือกที่มีอยู่แต่ในเอกสารจะใช้ไม่ได้ในวันที่ต้องใช้จริง ตัวอย่างภาคธนาคาร: เอกสารแนบ 2 ข้อ 10.5.9 ของประกาศ ธปท. เรื่องความเสี่ยงด้าน IT กำหนดให้ระบบงานสำคัญ (ประกาศใช้คำว่า ระบบงานเทคโนโลยีสารสนเทศที่มีนัยสำคัญ) ซึ่งใช้บริการคลาวด์สาธารณะ ต้องมีแผนรองรับกรณีเลวร้าย รวมถึงกรณีทุก region ที่ใช้อยู่หยุดชะงัก ส่วน LLM API นับเป็นการใช้บริการคลาวด์สาธารณะหรือไม่ เป็นเรื่องที่ธนาคารแต่ละแห่งต้องวินิจฉัยเอง แต่ไม่ว่าจะวินิจฉัยอย่างไร คำถามข้างต้นก็ยังใช้ได้

หลักฐานที่ใช้ตอบ รายการใน BIA พร้อมบริการ AI ที่อยู่เบื้องหลังแต่ละแอปพลิเคชันที่รายการนั้นระบุ ส่วนของ BCP หรือแผนกู้คืนระบบ IT ที่มีสถานการณ์ผู้ให้บริการขัดข้อง และรายงานผลการทดสอบครั้งล่าสุดพร้อมวันที่

10. ในรอบสิบสองเดือนที่ผ่านมา มีรายการในบันทึกเหตุการณ์และข้อร้องเรียนของลูกค้าในบันทึกข้อร้องเรียนที่เกี่ยวกับ AI อย่างละกี่รายการ และในจำนวนเหตุการณ์นั้น กี่เหตุการณ์ที่ได้ประเมินแล้วว่าเข้าเกณฑ์ต้องรายงานต่อผู้กำกับดูแลหรือไม่

ทำไมจึงสำคัญ องค์กรที่อยู่ภายใต้การกำกับดูแลจำนวนมากต้องรายงานเหตุการณ์ด้าน IT ที่ร้ายแรงต่อผู้กำกับดูแลของตน เหตุการณ์ด้าน AI มีความหมายกว้างกว่าการที่ AI หยุดทำงาน เพราะรวมถึงผลลัพธ์ที่ผิดพลาดเป็นจำนวนมาก และกรณีที่ผู้ให้บริการเปลี่ยนโมเดลจนผลลัพธ์เปลี่ยนไป บันทึกเหตุการณ์มีเฉพาะสิ่งที่มีคนตรวจพบแล้ว ส่วนข้อร้องเรียนช่วยตรวจจับปัญหาจากภายนอก บันทึกข้อร้องเรียนอยู่ในความดูแลของฝ่ายบริการลูกค้าหรือหน่วยงานด้าน market conduct ไม่ใช่ฝ่าย IT และจำแนกตามผลิตภัณฑ์และช่องทาง AI จึงแทบไม่เคยปรากฏเป็นสาเหตุ หากบันทึกทั้งสองไม่มีประเภท AI เหตุการณ์เหล่านี้จะตกหล่นหรือถูกบันทึกเป็นประเภทอื่น และจะไม่มีใครถามว่าเหตุการณ์นั้นถึงเกณฑ์ที่ต้องรายงานหรือไม่ หากนับได้ศูนย์ในข้อนี้ มักแปลว่าบันทึกยังจับเรื่อง AI ไม่ได้ ไม่ใช่ว่าไม่มีอะไรเกิดขึ้น ตัวอย่างภาคธนาคาร: ข้อ 10.3 ของประกาศ ธปท. เรื่องความเสี่ยงด้าน IT กำหนดให้รายงาน ธปท. โดยเร็วเมื่อเกิดเหตุการณ์ด้าน IT ที่มีนัยสำคัญ และแนวนโยบาย AI ของ ธปท. คาดหวังให้แจ้งลูกค้าเมื่อลูกค้ากำลังใช้บริการที่เป็น AI (ส่วนที่ 1 (3.3))

หลักฐานที่ใช้ตอบ เกณฑ์จำแนกประเภทเหตุการณ์ที่มีประเภท AI บันทึกเหตุการณ์และบันทึกข้อร้องเรียนที่กรองเฉพาะ AI และบันทึกผลการพิจารณาของแต่ละเหตุการณ์ว่าถึงเกณฑ์ต้องรายงานหรือไม่

เอกสารใดตอบคำถามข้อใด

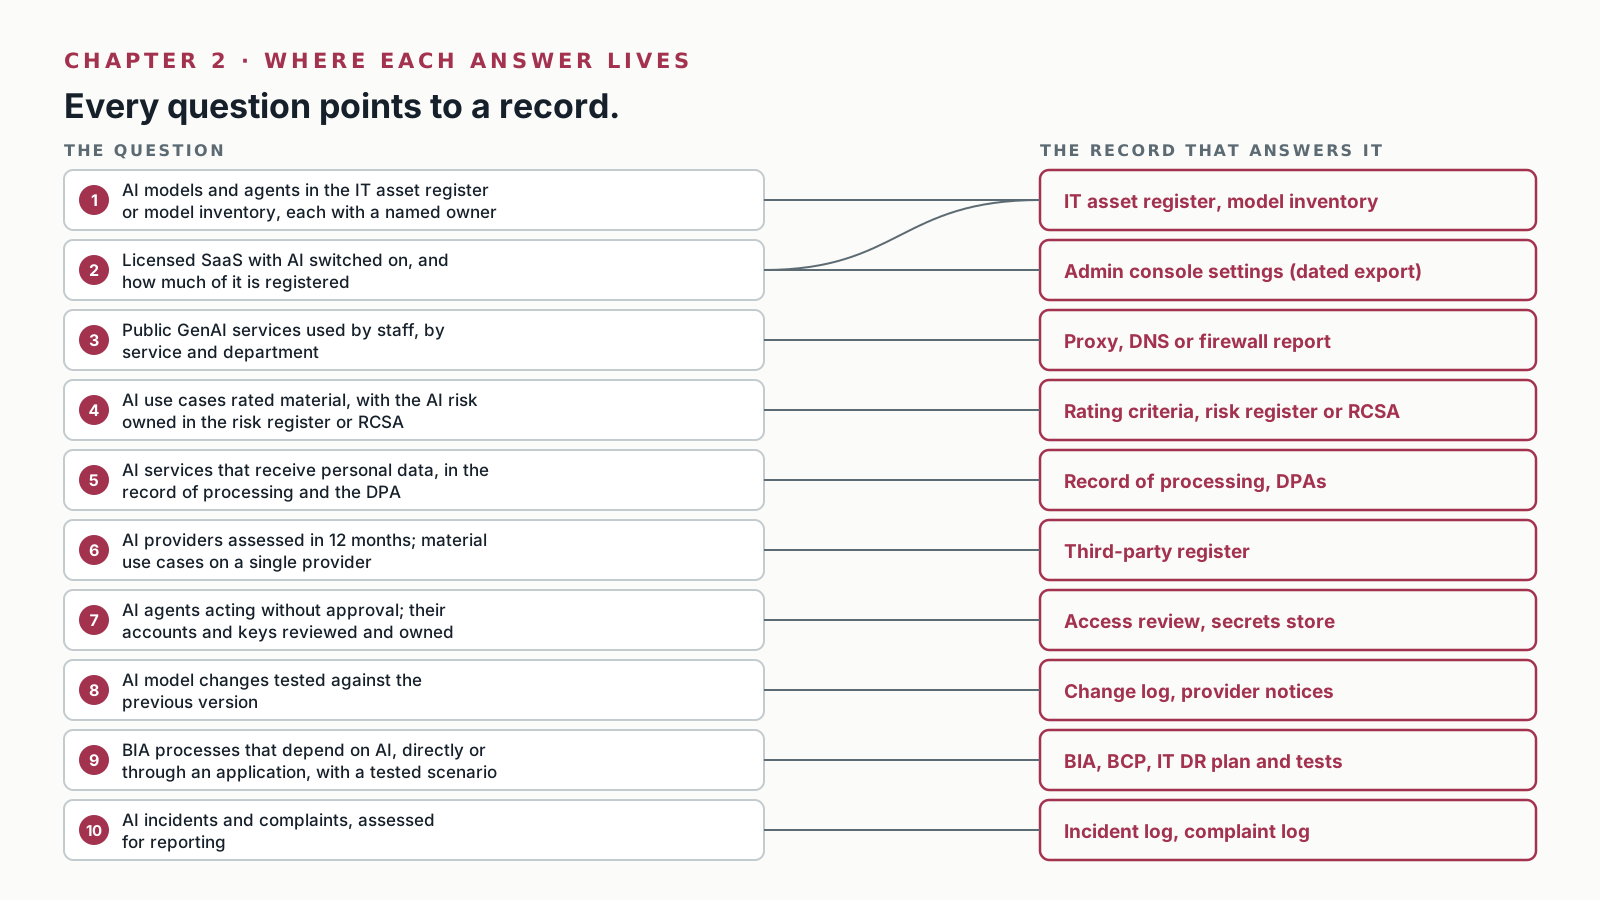
คำถามเหล่านี้อาศัยเอกสารสิบกว่าประเภท ได้แก่ ทะเบียนทรัพย์สินด้าน IT (และทะเบียนโมเดล หากมี) ทะเบียนบุคคลภายนอก หลักเกณฑ์การจัดระดับ ทะเบียนความเสี่ยงหรือ RCSA บันทึกรายการกิจกรรมการประมวลผลและข้อตกลงการประมวลผลข้อมูลส่วนบุคคล ผลการทบทวนสิทธิ์การเข้าถึงและระบบจัดเก็บข้อมูลลับ บันทึกการเปลี่ยนแปลง BIA BCP และบันทึกผลการทดสอบแผนกู้คืนระบบ IT บันทึกเหตุการณ์ และบันทึกข้อร้องเรียน ในจำนวนนี้มีสองประเภทที่จัดเก็บนอกฝ่าย IT คือบันทึกรายการกิจกรรมการประมวลผลและบันทึกข้อร้องเรียน คำตอบจึงไม่ได้มาจากทีมของ CIO ทั้งหมด ข้อ 2 และ 3 ตอบจากการตั้งค่าและรายงานแทนทะเบียน หลักฐานจึงหนักแน่นน้อยกว่าทะเบียนหนึ่งขั้น แต่ก็ยังมีวันที่กำกับ องค์กรจึงไม่ต้องสร้างกรอบการทำงานใหม่ เพียงทำให้เอกสารแต่ละฉบับบันทึก AI ไว้ด้วย ตารางถัดจากภาพแสดงเอกสารสามประเภทที่เกณฑ์รายภาคกล่าวถึงบ่อยที่สุด และระบุว่าเกณฑ์ใดกำหนดเอกสารแต่ละประเภทไว้ สำหรับธนาคาร บริษัทประกันชีวิต และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ

Ten risk committee questions on the left, each linked to the record that answers it on the right. 1, AI models and agents with owners: the IT asset register or model inventory. 2, licensed SaaS with AI switched on: a dated export of admin console settings, set against the IT asset register. 3, public GenAI used by staff: a proxy, DNS or firewall report. 4, material AI use cases with the AI risk owned: the rating criteria and the risk register or risk and control self-assessment. 5, AI services receiving personal data: the record of processing and the data processing agreements. 6, AI providers assessed and single-provider use cases: the third-party register. 7, agents acting without approval, their accounts and keys: the access review and the secrets store. 8, model changes tested against the previous version: the change log and provider notices. 9, BIA processes depending on AI with a tested outage scenario: the BIA, BCP, IT DR plan and test records. 10, AI incidents and complaints assessed for reporting: the incident log and the complaint log. คำถามสิบข้อของคณะกรรมการบริหารความเสี่ยงอยู่ทางซ้าย แต่ละข้อเชื่อมกับเอกสารที่ให้คำตอบทางขวา ข้อ 1 โมเดล AI และ AI Agent พร้อมเจ้าของ ตอบด้วยทะเบียนทรัพย์สินด้าน IT หรือทะเบียนโมเดล ข้อ 2 SaaS ที่เปิดฟังก์ชัน AI ตอบด้วยไฟล์ส่งออกการตั้งค่าจากหน้าจอผู้ดูแลระบบที่ระบุวันที่ เทียบกับทะเบียนทรัพย์สินด้าน IT ข้อ 3 บริการ Generative AI สาธารณะที่พนักงานใช้ ตอบด้วยรายงาน proxy DNS หรือ firewall ข้อ 4 กรณีการใช้งาน AI ที่จัดอยู่ในระดับมีนัยสำคัญและมีเจ้าของความเสี่ยงด้าน AI ตอบด้วยหลักเกณฑ์จัดระดับ และทะเบียนความเสี่ยงหรือการประเมินความเสี่ยงและการควบคุมด้วยตนเอง (RCSA) ข้อ 5 บริการ AI ที่ได้รับข้อมูลส่วนบุคคล ตอบด้วยบันทึกรายการกิจกรรมการประมวลผลและข้อตกลงการประมวลผลข้อมูลส่วนบุคคล ข้อ 6 ผู้ให้บริการ AI ที่ประเมินแล้วและกรณีระดับมีนัยสำคัญที่พึ่งผู้ให้บริการรายเดียว ตอบด้วยทะเบียนบุคคลภายนอก ข้อ 7 AI Agent ที่ทำงานโดยไม่มีคนอนุมัติ และบัญชีกับคีย์ที่ใช้ ตอบด้วยการทบทวนสิทธิ์การเข้าถึงและระบบจัดเก็บข้อมูลลับ ข้อ 8 การเปลี่ยนโมเดล AI ที่ทดสอบเทียบกับรุ่นก่อนหน้า ตอบด้วยบันทึกการเปลี่ยนแปลงและหนังสือแจ้งจากผู้ให้บริการ ข้อ 9 กระบวนการใน BIA ที่พึ่ง AI และมีสถานการณ์ขัดข้องที่ทดสอบแล้ว ตอบด้วย BIA BCP แผนกู้คืนระบบ IT และผลการทดสอบ ข้อ 10 เหตุการณ์และข้อร้องเรียนเกี่ยวกับ AI ที่ประเมินเกณฑ์การรายงานแล้ว ตอบด้วยบันทึกเหตุการณ์และบันทึกข้อร้องเรียน
ทุกคำถามชี้ไปที่ทะเบียนหรือบันทึกที่องค์กรมีอยู่แล้ว
เอกสารธนาคาร (ธปท.)บริษัทประกันชีวิต (คปภ.)โครงสร้างพื้นฐานสำคัญทางสารสนเทศ (ประมวลแนวทางปฏิบัติของ สกมช.)
ทะเบียนทรัพย์สินด้าน ITประกาศเรื่องความเสี่ยงด้าน IT เอกสารแนบ 2 ข้อ 1ประกาศเรื่องความเสี่ยงด้าน IT พ.ศ. 2563 ข้อ 16 (1)ทะเบียนทรัพย์สิน รวมถึงการขึ้นต่อกันของทรัพย์สิน 21.1.1 และ 21.1.1 (ฉ)
ผู้ให้บริการภายนอกแนวปฏิบัติ TPRM ข้อ 7.1 และ 7.4การคัดเลือกผู้ให้บริการ สัญญา และการติดตาม ข้อ 23ความรับผิดชอบยังอยู่ที่องค์กรแม้จะจ้างบุคคลภายนอกดำเนินงาน 21.4.1 ถึง 21.4.2
แผนรองรับความต่อเนื่องเอกสารแนบ 2 ข้อ 10.4 และ 10.5.9แผนรองรับความต่อเนื่องด้าน IT และแผนกู้คืนระบบที่ทดสอบอย่างน้อยปีละครั้ง ข้อ 25BCP ที่รวมการทบทวนแผนของผู้ให้บริการภายนอก ซ้อมอย่างน้อยปีละครั้ง 25.1.1 ถึง 25.1.2

เรายังไม่ได้อ่านประกาศฉบับสำหรับบริษัทประกันวินาศภัย ซึ่งมีรายงานว่าใช้โครงสร้างเดียวกัน ส่วนประมวลแนวทางปฏิบัติของ สกมช. มีผลผูกพันหน่วยงานของรัฐและหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศเฉพาะในส่วนของบริการที่สำคัญซึ่งได้รับการกำหนดไว้เท่านั้น

สังเกตว่าไม่มีคำถามข้อใดถามว่าองค์กรมีนโยบาย AI หรือไม่ นโยบายเป็นสิ่งที่ควรมี และแนวทางด้าน AI ของผู้กำกับดูแลรายภาคก็คาดหวังให้มี เช่น แนวนโยบาย AI ของ ธปท. (ส่วนที่ 1 (1.1)) แต่นโยบายเป็นเอกสาร ซึ่งอยู่ขั้นที่สองของบันได เมื่อคณะกรรมการมีนโยบายอยู่ในมือแล้ว สิ่งที่ต้องรู้ต่อคือทะเบียนสะท้อนนโยบายนั้นหรือไม่

หลักฐานที่แพลตฟอร์ม AI ควรทิ้งไว้เองเป็นอีกเรื่องหนึ่ง อ่านต่อได้ที่ คุณบอกว่า AI มี Governance อีกหกเดือน แสดงให้ดูได้ไหม

วิธีใช้คำถามเหล่านี้

  • ขอตัวเลขเป็นลายลักษณ์อักษรก่อนการประชุม ตัวเลขที่ตอบกันในห้องประชุมเป็นเพียงการประมาณ
  • ถามคำถามชุดเดิมอีกครั้งในไตรมาสถัดไป การเปลี่ยนแปลงสำคัญกว่าตัวเลขในรอบเดียว ตัวเลขที่ไม่เคยเปลี่ยนเลยมักหมายความว่าไม่มีใครดูแลทะเบียนนั้น
  • ถือว่า “ไม่ทราบ” เป็นคำตอบหนึ่ง บันทึกไว้ กำหนดผู้รับผิดชอบและวันที่ แล้วถามข้อถัดไป คำตอบนี้มีประโยชน์ที่สุดในบรรดาคำตอบทั้งหมด
  • อย่านำมาเฉลี่ยกัน หาก BCP ของกระบวนการสำคัญเพียงกระบวนการเดียวยังขาดสถานการณ์รองรับไปหนึ่งสถานการณ์ คำตอบที่ดีในข้ออื่นก็ชดเชยไม่ได้

ก่อนคณะกรรมการจะถาม: ตรวจสอบตัวเองใน 5 นาที

คำถามห้าข้อนี้ไม่ใช่คำถามสำหรับคณะกรรมการข้างต้น แต่เป็นคำถามแบบใช่หรือไม่ใช่ที่ท่านตอบเองจากสิ่งที่ทราบอยู่ในวันนี้ เพื่อดูคร่าว ๆ ว่าองค์กรอยู่ตรงไหนก่อนที่คณะกรรมการจะขอตัวเลข และใช้ตัวอักษร ก ถึง จ แทนตัวเลข เพื่อไม่ให้สับสนกับคำถามข้อ 1 ถึง 10

แบบสอบถามนี้ไม่มีคะแนน เมื่อตอบครบแล้ว ท่านจะเห็นเพียงคำอธิบายว่าคำตอบในลักษณะเดียวกับของท่านมักสะท้อนอะไร เราไม่เก็บคำตอบของท่าน เว้นแต่ท่านเลือกส่งให้เราเอง

ตอบตามสภาพจริงขององค์กร หากไม่ทราบ ให้เลือก "ไม่ทราบ" เพราะคำตอบนี้มีประโยชน์ที่สุด

ก. กรณีการใช้งาน AI ที่สำคัญต่อธุรกิจ อยู่ในทะเบียนความเสี่ยงพร้อมเจ้าของความเสี่ยงที่ระบุชื่อแล้วหรือไม่
ข. องค์กรจัดทำทะเบียนของ AI ที่ใช้งานอยู่ทั้งหมด ทั้ง AI ที่ผู้ให้บริการภายนอกจัดหาให้ และฟังก์ชัน AI ที่เปิดใช้อยู่ในซอฟต์แวร์ที่องค์กรมีสิทธิ์ใช้งาน ไว้แล้วหรือไม่
ค. กระบวนการสำคัญแต่ละกระบวนการพึ่งพาผู้ให้บริการ AI รายใด และมีบริการใดบ้างที่ใช้ผู้ให้บริการ คลาวด์ หรือ region เดียวกัน องค์กรตอบได้หรือไม่
ง. หาก AI ใช้งานไม่ได้ในวันพรุ่งนี้ กระบวนการสำคัญแต่ละกระบวนการยังดำเนินต่อได้ในรูปแบบการดำเนินงานแบบจำกัดหรือแบบ manual ตามที่บุคลากรเคยซ้อมไว้แล้วหรือไม่
จ. สำหรับการใช้ AI แต่ละกรณี องค์กรทราบว่ามีการส่งข้อมูลส่วนบุคคลไปยังบริการ AI ภายนอกหรือไม่ และได้บันทึกเรื่องนี้ไว้ในบันทึกรายการกิจกรรมการประมวลผลข้อมูลส่วนบุคคลแล้วหรือไม่

คำตอบของคุณอยู่ในเบราว์เซอร์ของคุณเท่านั้น ไม่มีการส่งมาถึงเราหรือจัดเก็บไว้

ขีดจำกัดที่เราพูดตรง ๆ

คำถามเหล่านี้ตรวจว่าเอกสารมีอยู่และครบถ้วนหรือไม่ แต่ไม่ได้ตรวจว่าการควบคุมที่อยู่เบื้องหลังเอกสารใช้ได้ผลจริงหรือไม่ รายการในทะเบียนอาจเป็นปัจจุบัน แต่การทดสอบการสลับไปใช้ทางเลือกสำรองที่บันทึกไว้ในรายการนั้นอาจออกแบบมาไม่ดีก็ได้ คำถามเหล่านี้ไม่ได้ตรวจความเป็นธรรมหรือคุณภาพของผลลัพธ์ AI โดยตรงด้วย ตรวจเพียงว่าเมื่อเกิดความเสียหาย มีการตรวจพบและบันทึกไว้หรือไม่ ความเป็นธรรมและคุณภาพของผลลัพธ์จึงต้องทบทวนแยกต่างหาก

ตัวอย่างภาคธนาคารอ้างเอกสารของ ธปท. ส่วนตารางอ้างเอกสารของภาคประกันภัยและภาคโครงสร้างพื้นฐานสำคัญทางสารสนเทศที่เราได้อ่านแล้วด้วย ภาคธุรกิจอื่นจะโยงคำถามชุดเดียวกันนี้เข้ากับเกณฑ์ของตนเอง และหากไม่มีเกณฑ์ใดระบุเอกสารไว้ ก็โยงเข้ากับเอกสารที่องค์กรจัดทำไว้อยู่แล้วตามปกติ หากฝ่ายกำกับดูแลการปฏิบัติตามกฎเกณฑ์ (Compliance) ขององค์กรตีความเอกสารฉบับใดต่างจากนี้ ให้ยึดการตีความของฝ่ายนั้นสำหรับองค์กรของท่าน

ข้อสรุป

คณะกรรมการกำกับดูแลความเสี่ยงด้าน AI ได้โดยไม่ต้องเข้าใจการทำงานของโมเดลภาษาขนาดใหญ่ ขอเพียงมีตัวเลขไม่กี่ตัว และมีวินัยพอที่จะขอตัวเลขชุดเดิมอีกครั้งในไตรมาสถัดไป

ในครั้งแรก ตัวเลขส่วนใหญ่จะหายาก นั่นไม่ใช่ความล้มเหลวของคณะกรรมการหรือฝ่ายบริหาร แต่บอกได้ชัดว่าเอกสารเริ่มตกหล่น AI ตรงจุดใด บทถัดไปอธิบายว่าทะเบียน AI ควรมีข้อมูลอะไรบ้าง เพื่อให้ตัวเลขเหล่านี้หาได้ง่าย

แหล่งอ้างอิง

เอกสารที่บทนี้อ้างถึง ตามที่ผู้กำกับดูแลแต่ละแห่งเผยแพร่ ณ วันที่เผยแพร่บทความนี้ หากถ้อยคำในบทความนี้ต่างจากต้นฉบับ ให้ยึดต้นฉบับ

  • ธนาคารแห่งประเทศไทย แนวนโยบาย เรื่อง การบริหารจัดการความเสี่ยงของการใช้งานระบบปัญญาประดิษฐ์ (ว. 5994/2568) ลงวันที่ 12 กันยายน 2568 PDF ภาษาไทย
  • ธนาคารแห่งประเทศไทย ประกาศ ที่ สกช. 5/2566 เรื่อง หลักเกณฑ์การกำกับดูแลความเสี่ยงด้านเทคโนโลยีสารสนเทศ (Information Technology Risk) ของสถาบันการเงินและสถาบันการเงินเฉพาะกิจ พร้อมเอกสารแนบและแนวปฏิบัติแนบท้ายสองฉบับ (การบริหารความเสี่ยงด้านเทคโนโลยีสารสนเทศ และการบริหารจัดการความเสี่ยงจากบุคคลภายนอก) หนังสือเวียน ฝตท.(01) ว. 20/2566 ลงวันที่ 9 พฤศจิกายน 2566 PDF ภาษาไทย
  • สำนักงานคณะกรรมการกำกับและส่งเสริมการประกอบธุรกิจประกันภัย (คปภ.) ประกาศคณะกรรมการกำกับและส่งเสริมการประกอบธุรกิจประกันภัย เรื่อง หลักเกณฑ์การกำกับดูแลและบริหารจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศของบริษัทประกันชีวิต พ.ศ. 2563 มีผลใช้บังคับ 1 มกราคม 2564 PDF ภาษาไทย
  • คณะกรรมการกำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ ประกาศคณะกรรมการกำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ เรื่อง ประมวลแนวทางปฏิบัติและกรอบมาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ สำหรับหน่วยงานของรัฐและหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ พ.ศ. 2564 ราชกิจจานุเบกษา 6 กันยายน 2564 PDF ภาษาไทย

บทความนี้เป็นข้อมูลทั่วไปเกี่ยวกับเอกสารของผู้กำกับดูแลตามที่เผยแพร่ ณ วันที่ตรวจทานที่ระบุไว้ ไม่ใช่คำแนะนำทางกฎหมาย การกำกับดูแล หรือการปฏิบัติตามกฎเกณฑ์ และการอ่านบทความนี้ไม่ก่อให้เกิดความสัมพันธ์ระหว่างที่ปรึกษากับลูกค้า แต่ละองค์กรต้องอ่านเอกสารต้นฉบับและวินิจฉัยการนำไปใช้ร่วมกับฝ่ายกำกับดูแลการปฏิบัติตามกฎเกณฑ์และที่ปรึกษาของตน INFOZENSE ไม่รับผิดชอบต่อการตัดสินใจใด ๆ ที่อาศัยบทความนี้

ความพร้อมด้านการบริหารความเสี่ยง AI

นำคำตอบของคำถามสำหรับคณะกรรมการมาคุยกับเรา

หากบางข้อได้คำตอบว่า “ไม่ทราบ” นั่นคือจุดเริ่มต้นที่ดี เราจะไล่ดูเอกสารร่วมกับท่าน และชี้ให้เห็นว่าเอกสารใดบันทึก AI ไว้แล้ว และเอกสารใดยังไม่ได้บันทึก

คุยกับเรา →

อ่านเรื่อง ความพร้อมด้านการบริหารความเสี่ยง AI →

contact@infozense.com  |  +66-82-242-4008  |  Bangkok, Thailand