เราตรวจว่ากระบวนการบริหารความเสี่ยงที่องค์กรใช้อยู่ มองเห็น AI ที่องค์กรใช้งานอยู่แล้วหรือไม่ ไม่ว่าจะเป็นโมเดล, API key, AI agent, ผู้ให้บริการ และฟังก์ชัน AI ที่อยู่เบื้องหลังกระบวนการทางธุรกิจ จากนั้นเราช่วยบันทึกส่วนที่ขาดลงในทะเบียน การวิเคราะห์ผลกระทบทางธุรกิจ (BIA) และแผนความต่อเนื่องทางธุรกิจ (BCP) ที่องค์กรมีอยู่แล้ว ไม่ต้องสร้างกรอบการทำงานใหม่ และไม่ต้องตั้งคณะกรรมการใหม่
หากผู้ให้บริการ AI หลักขององค์กรหยุดให้บริการในวันพรุ่งนี้ กระบวนการทางธุรกิจใดบ้างจะหยุดชะงัก และคำตอบนั้นมีบันทึกอยู่ในทะเบียนขององค์กรแล้วหรือไม่
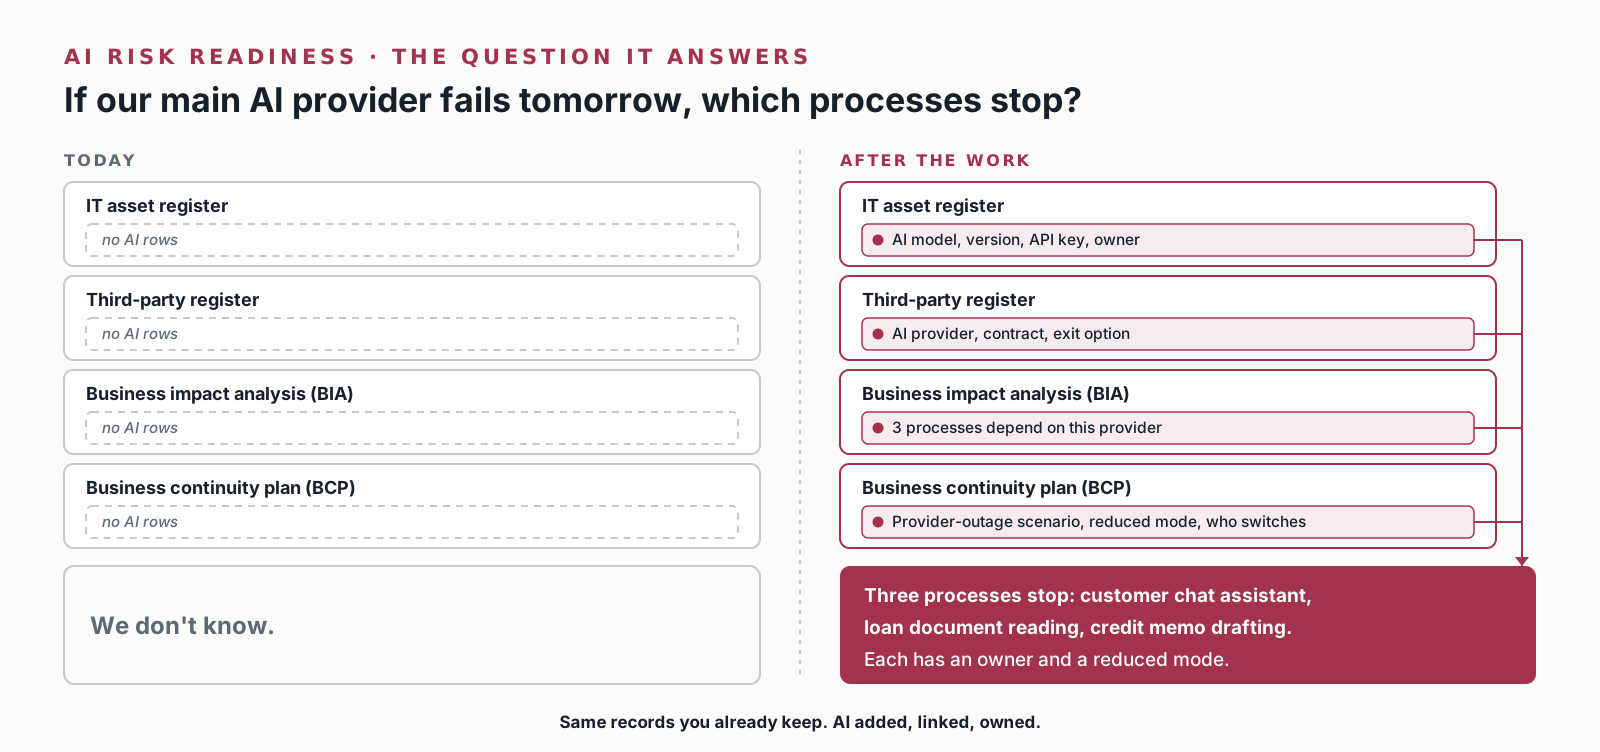
องค์กรส่วนใหญ่ยังไม่สามารถตอบคำถามทั้งสองข้อนี้ได้ทันทีจากเอกสารที่มีอยู่ เพราะ AI เข้าสู่องค์กรผ่านช่องทางที่ทะเบียนไม่ได้ติดตาม ได้แก่ พนักงานใช้ Generative AI สาธารณะ ฟังก์ชัน AI ที่เปิดใช้อยู่ในซอฟต์แวร์ที่องค์กรมีสิทธิ์ใช้งาน และ API key หรือรายการชำระเงินค่าบริการ AI ที่ไม่มีใครบันทึกไว้ ตราบใดที่ทะเบียน BIA และ BCP ยังไม่แสดงการพึ่งพาเหล่านี้ ก็ไม่มีใครบอกได้ว่ากระบวนการใดจะหยุด เมื่อผู้ให้บริการ AI ขัดข้องหรือเปลี่ยนโมเดล
องค์กรที่อยู่ภายใต้การกำกับดูแลมีเอกสารที่งานนี้ต้องใช้อยู่แล้ว ทั้งธนาคาร รัฐวิสาหกิจ หน่วยงานภาครัฐ และบริษัทจดทะเบียน ต่างมีการบริหารความเสี่ยงและแผนความต่อเนื่องทางธุรกิจ (BCP) และมีผู้ตรวจสอบเอกสารเหล่านั้น ไม่ว่าจะเป็นหน่วยงานกำกับดูแล หน่วยงานที่ทำหน้าที่ตรวจติดตาม หรือคณะกรรมการตรวจสอบ และทุกองค์กรอยู่ภายใต้ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล สิ่งที่ใหม่คือ AI ในเอกสารเหล่านั้น ไม่ใช่ตัวเอกสาร ภาคธนาคารไทยเป็นตัวอย่างชัดเจนว่าเกณฑ์ที่มีอยู่รองรับเรื่องนี้ไว้แล้วเพียงใด ประกาศ ธปท. เรื่องความเสี่ยงด้าน IT กำหนดให้มีทะเบียนทรัพย์สินด้าน IT ที่ครบถ้วน และให้เตรียมความต่อเนื่องของบริการจากบุคคลภายนอก ส่วนแนวนโยบาย AI ของ ธปท. ให้ระบุและติดตามความเสี่ยงจากการใช้ AI ส่วนการกำกับดูแลภาคการเงิน MAS ของสิงคโปร์แสดงทิศทางของเกณฑ์ในระยะถัดไป พร้อมกำหนดวันที่ชัดเจน
งานนี้คือการประเมิน ส่วนการสร้างมาตรการแก้ไขและการดูแลมาตรการเหล่านั้นให้ทำงานต่อเนื่องเป็นทางเลือกแยกต่างหาก เราจะเสนอราคาหลังจากองค์กรรับมอบผลการประเมินแล้วเท่านั้น และองค์กรนำผลการประเมินไปใช้กับผู้ให้บริการรายใดก็ได้
ห้าขั้นตอน แบ่งเป็นสองส่วน คือ สิ่งที่เราทำ และสิ่งที่ทีมขององค์กรทำ ไม่มีข้อมูลใดออกจากองค์กรจนกว่าองค์กรจะอนุมัติรายงาน
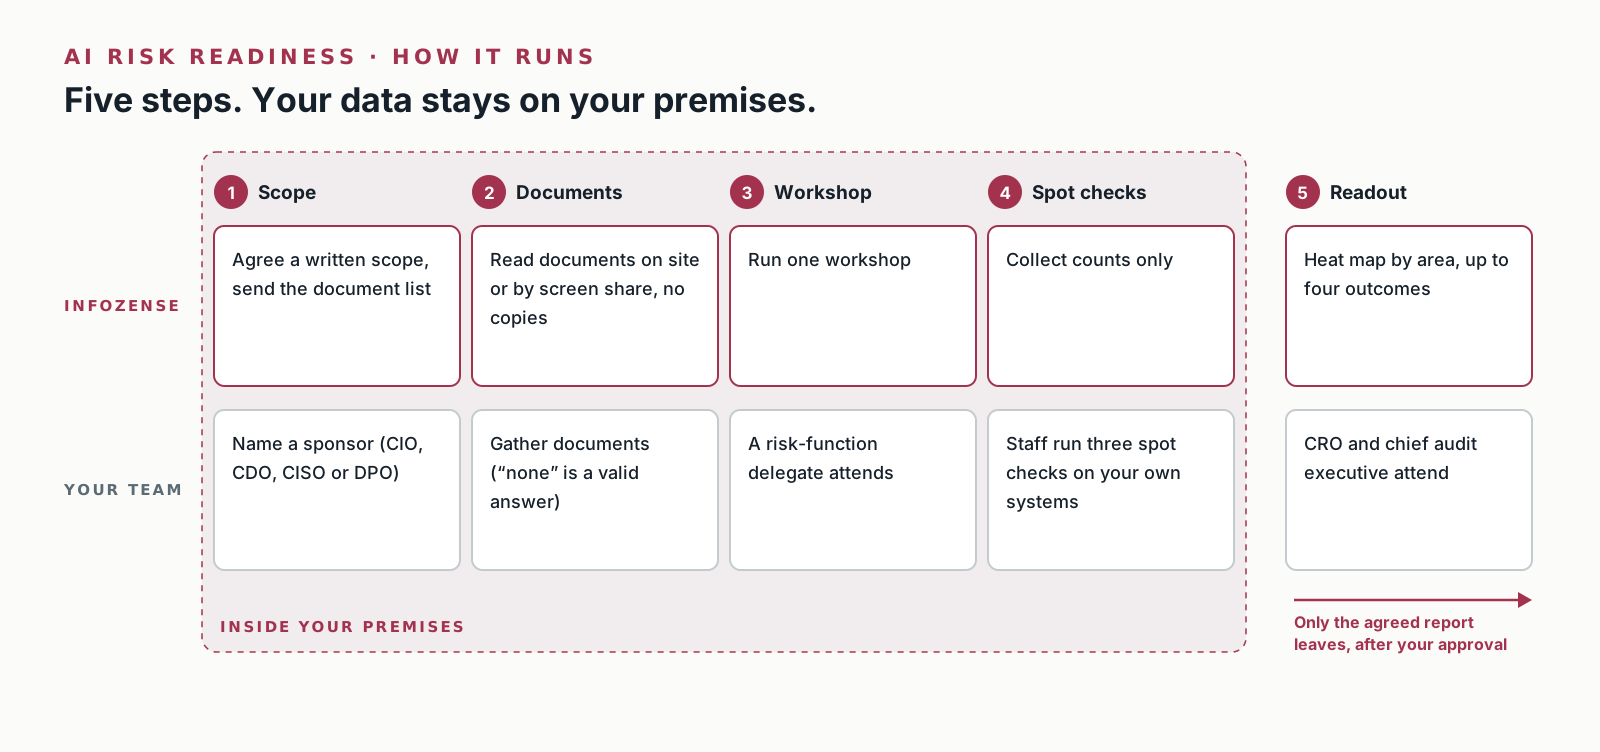
โดยสรุป สิ่งที่องค์กรต้องเตรียมคือ ผู้สนับสนุนโครงการที่ระบุชื่อ ขอบเขตงานเป็นลายลักษณ์อักษร เอกสารตามรายการที่เราแจ้ง (การตอบว่า "ไม่มี" ถือเป็นคำตอบที่ใช้ได้) ผู้แทนจากหน่วยงานบริหารความเสี่ยงสำหรับการประชุมเชิงปฏิบัติการ บุคลากรสำหรับการตรวจสอบเฉพาะจุด และเวลาสำหรับการนำเสนอผล
การประเมินขั้นแรกไม่ต้องเข้าถึงระบบขององค์กร เราตรวจดูเอกสาร ณ สถานที่ขององค์กร หรือผ่านการแชร์หน้าจอที่องค์กรเป็นผู้จัด และไม่เก็บสำเนาใด ๆ ในการสำรวจเชิงลึก script ทุกชุดทำงานภายในสภาพแวดล้อมขององค์กร ภายใต้บัญชีผู้ใช้ขององค์กร และผ่านการตรวจทานจาก CISO ก่อนใช้งาน สิ่งที่ออกจากองค์กรมีเพียงผลงานที่ตกลงกันไว้ และต้องได้รับความเห็นชอบจากองค์กรก่อน
ที่ปรึกษาของเราเป็นผู้อ่านและประเมินเอง หากใช้ AI ช่วยค้นหาในเอกสารจำนวนมาก องค์กรเป็นผู้กำหนดว่า AI เข้าถึงเอกสารใดได้และทำงานบนระบบใด และข้อกำหนดนั้นระบุไว้ในข้อตกลงการว่าจ้าง