ทุกการ retrieval และทุกการเรียก model ดำเนินผ่าน guardrail ซึ่งทำหน้าที่ classification, residency, redaction และ routing ข้อมูล confidential จึงไม่อาจไปถึง model ที่ไม่ได้รับอนุญาต ไม่ว่าจะเกิดจากความพลั้งเผลอ การกระทำของบุคคลภายใน หรือการที่ operator แก้ไขการตั้งค่า เนื่องจาก substrate จะปฏิเสธเส้นทางดังกล่าวเสมอ โดยไม่คำนึงถึงเจตนา
แต่ละชั้นเปลี่ยนทดแทนได้ และองค์กรเลือกได้ว่าจะเป็นเจ้าของชั้นใด ดังนั้น องค์กรจึงคงระบบและฐานข้อมูลเดิมที่มีอยู่ไว้ได้ โดย substrate ของ Infozense ได้แก่ Data, Tool และ Guardrail ทำหน้าที่เป็นชั้นกลางเชื่อมระหว่างระบบเดิมกับ AI ทำให้องค์กรพร้อมใช้งาน AI ได้อย่างสอดคล้องตามข้อกำหนด โดยไม่ต้องรื้อระบบที่มีอยู่
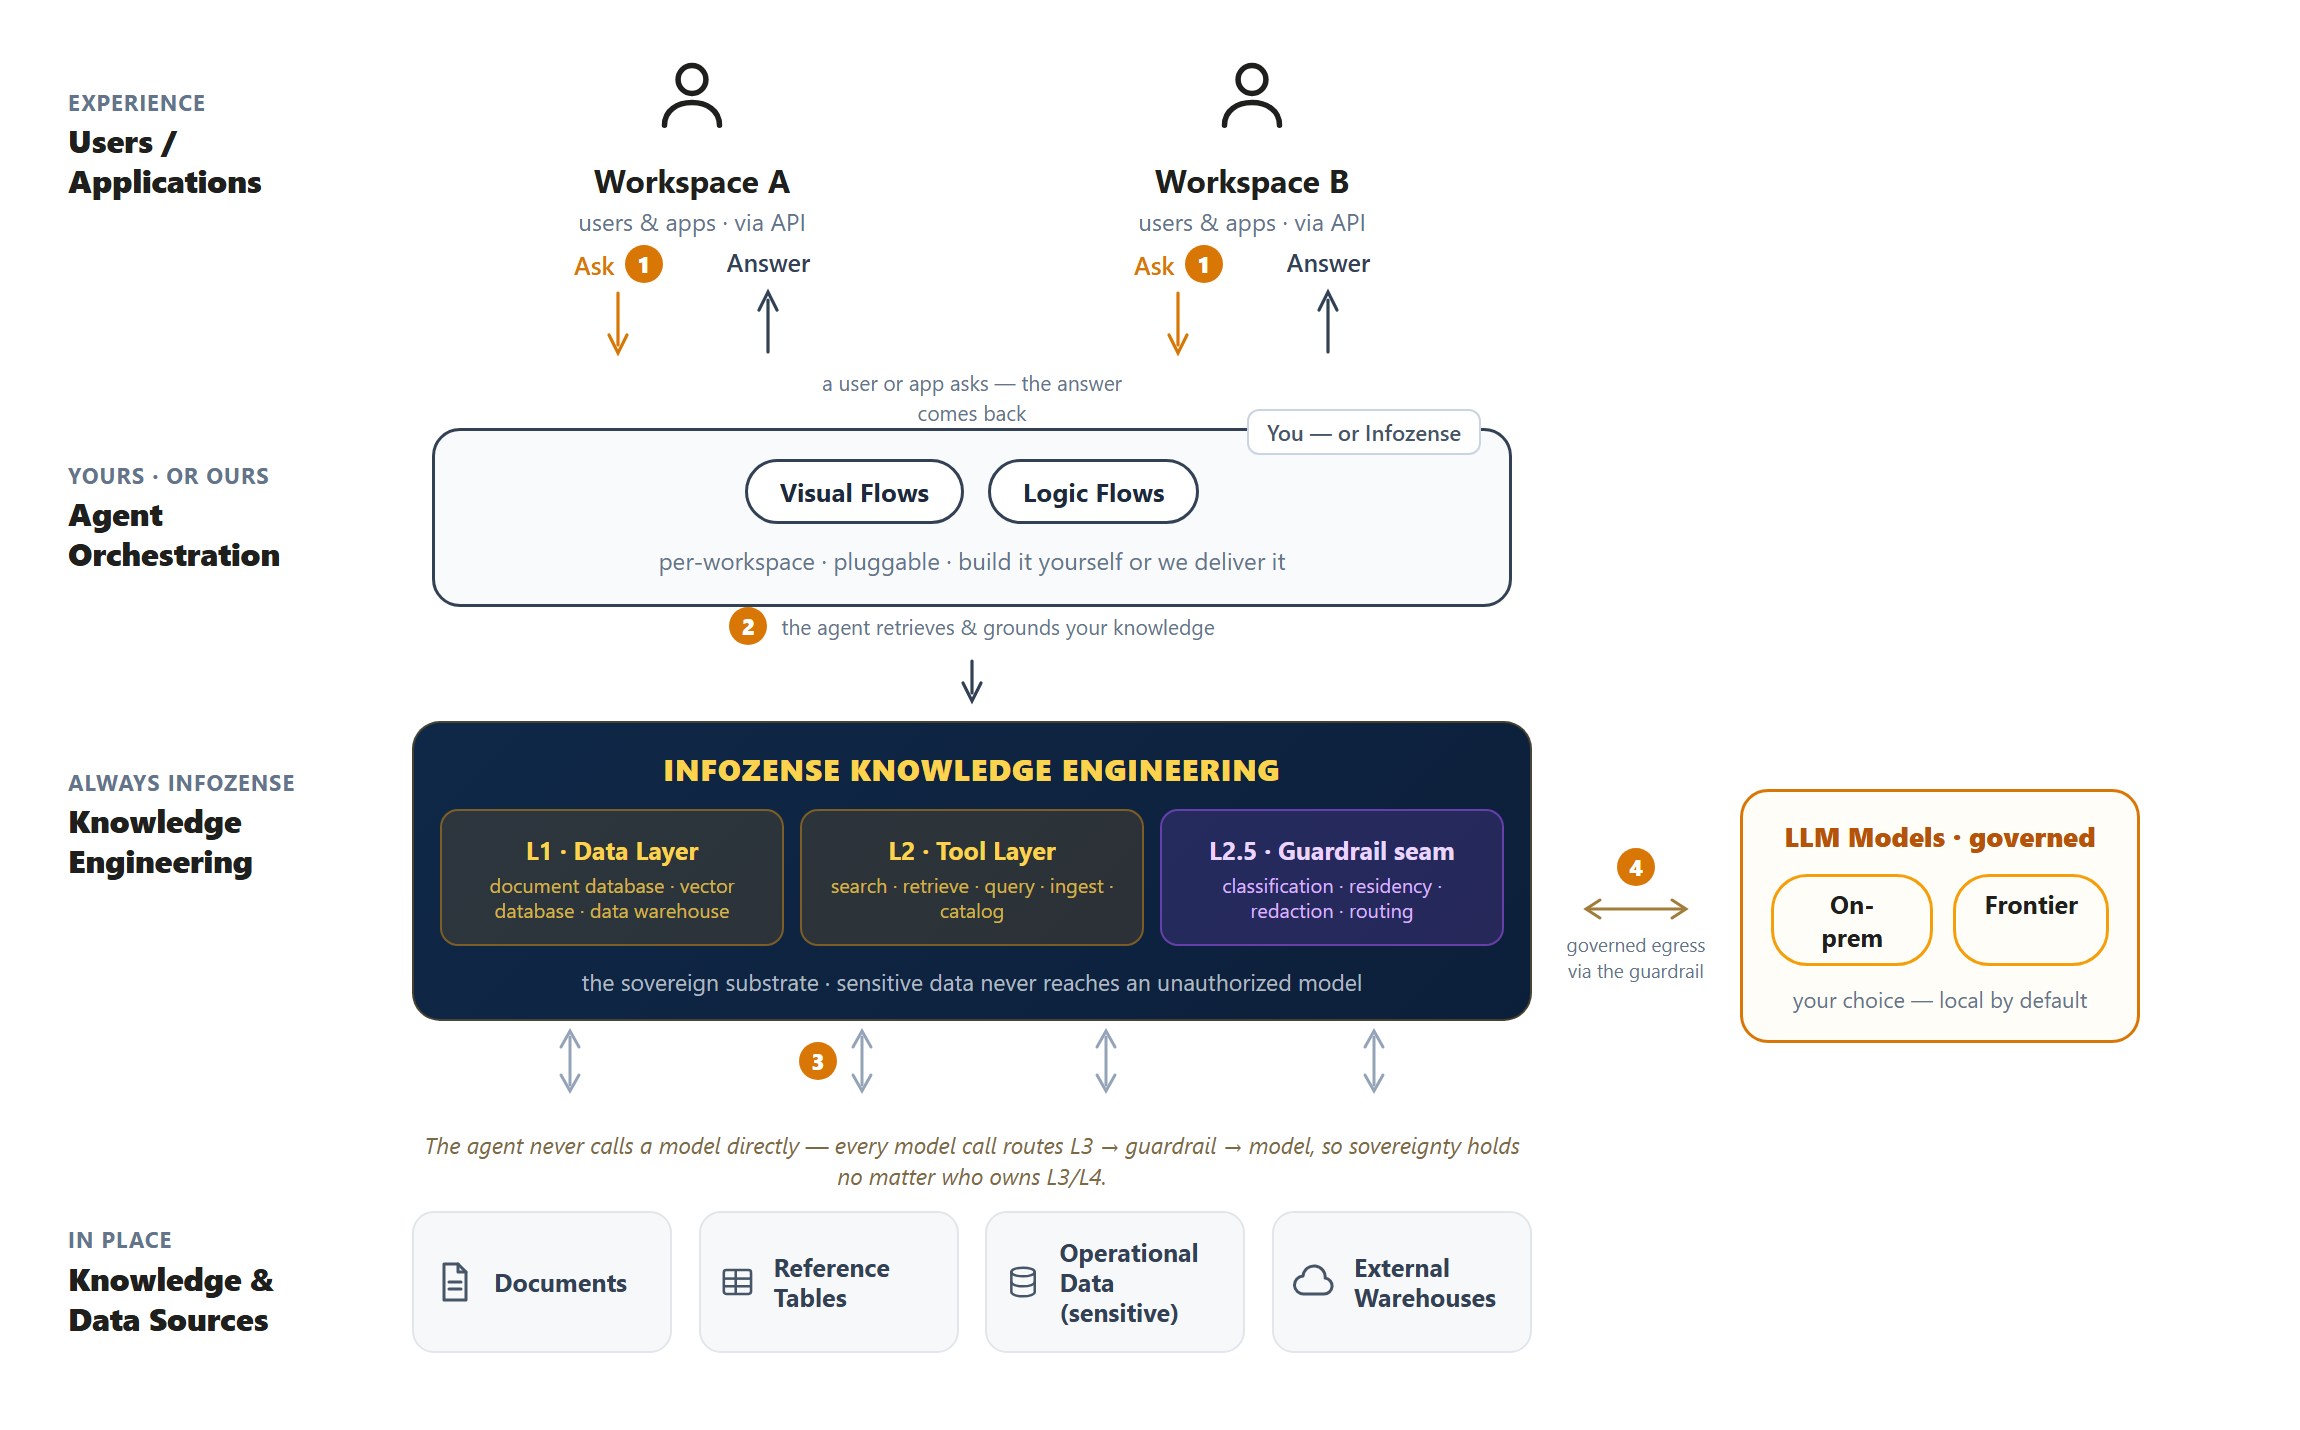
Infozense ส่งมอบ L1, L2 และ L2.5 guardrail seam เสมอ ส่วน L3 และ L4 นั้น ท่านจะพัฒนาเอง นำ reference implementation ของ Infozense ไป fork หรือมอบหมายให้ Infozense ส่งมอบด้วย open framework ที่ได้รับการยอมรับ ก็ได้ ไม่ว่าผู้ใดเป็นผู้พัฒนา agent ทุกการเรียก model ยังคงดำเนินผ่าน guardrail การรับประกัน sovereignty จึงไม่เปลี่ยนแปลง
ใช้เวลา 12–18 เดือน ครอบคลุมทีม data, ML และ security เมื่อพัฒนาเสร็จ สภาพแวดล้อมของ LLM ก็เปลี่ยนไปแล้วถึงสองรอบ
UX มีความสมบูรณ์ แต่ข้อมูลออกนอกขอบเขตขององค์กร และฝ่าย compliance ปฏิเสธก่อนกระบวนการ procurement จะแล้วเสร็จ
นำไปใช้ได้ง่าย แต่ผูกกับ vendor เพียงรายเดียว การเชื่อมต่อ warehouse หรือการเปลี่ยน vendor กลายเป็นโครงการที่ใช้เวลาหลายไตรมาส
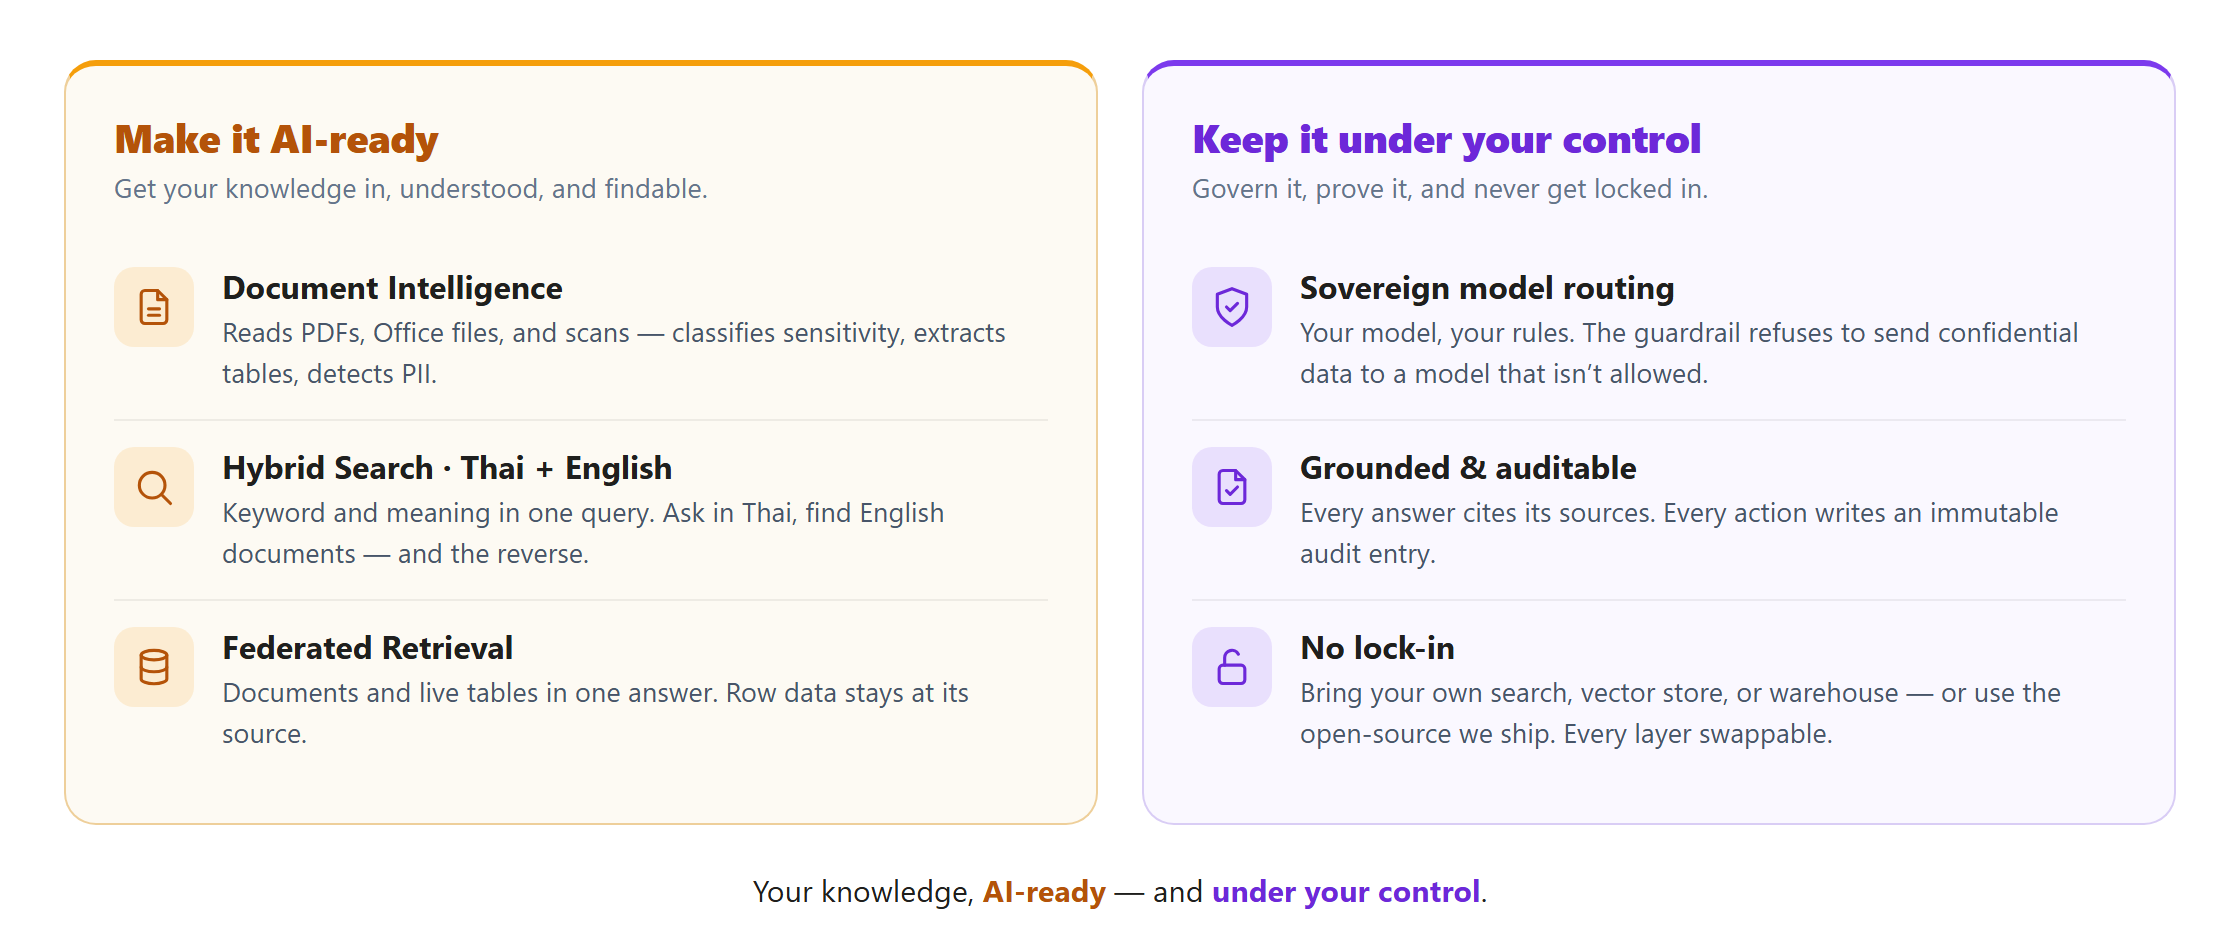
model ขององค์กร ภายใต้กฎขององค์กร ลงทะเบียน endpoint ทั้ง on-prem และ frontier เพียงครั้งเดียว guardrail จะทำการ route ตามการจำแนกข้อมูล และปฏิเสธการส่งข้อมูล confidential ไปยัง model ที่ไม่ได้รับอนุญาต โดยไม่คำนึงถึงเจตนาของ operator
เอกสารและตารางข้อมูลแบบสดในคำตอบเดียว เช่น งบการเงิน factor returns และข้อมูล operational เรียกใช้จาก chat เดียวกับที่ดึงเอกสาร ทั้งนี้ ข้อมูลระดับ row ยังคงอยู่ที่ source
อ่าน PDF ไฟล์ Office และภาพสแกน (รวมถึง OCR) จำแนกระดับความลับโดยอัตโนมัติ ดึงข้อความและตาราง และตรวจจับ PII ได้แก่ เลขบัตรประชาชนไทย หมายเลขโทรศัพท์ อีเมล และบัตรเครดิต
ค้นหาด้วยคำสำคัญและความหมายในการค้นหาครั้งเดียว สอบถามเป็นภาษาไทยและพบเอกสารภาษาอังกฤษ รวมถึงในทางกลับกัน ออกแบบมาเพื่อองค์กรในภูมิภาคเอเชียตะวันออกเฉียงใต้
ทุกคำตอบระบุแหล่งที่มา ทุกการ retrieval, chat, ingest และการเปลี่ยนแปลง policy บันทึกเป็น audit entry ที่แก้ไขไม่ได้ องค์กรจึงส่งมอบ API ที่ทำงานได้จริงแก่ผู้ตรวจสอบ แทนการนำเสนอด้วย slideshow ออกแบบมาเพื่อ PDPA ของไทย
เลือกใช้ search, vector store หรือ warehouse ตัวไหนก็ได้ที่คุณต้องการ ทั้งแบบ open-source และเชิงพาณิชย์ ทุกชั้นเปลี่ยนทดแทนได้ โดยไม่มี proprietary glue มาผูกมัด
“ธุรกรรมนี้เสียภาษีอย่างไรตามประมวลรัษฎากรปัจจุบัน?”
“งานวิจัยพูดถึง momentum-factor decay อย่างไร?”
“พนักงานคนใดมีทักษะสำหรับโครงการนี้?”
และโดเมนอื่น ๆ เช่น IoT, Geospatial, กฎระเบียบ, การศึกษา, กฎหมาย และสาธารณสุข ภายใต้เอนจินเดียวกัน tool layer เดียวกัน และ corpus ที่แตกต่างกัน
อะไรเป็นจริง เชิงพรรณนา
จะเกิดอะไรขึ้น เชิงพยากรณ์
ควรทำอะไร เชิงกำหนด
สามชั้นของ Intelligence Engineering โดยความรู้เป็นลำดับแรก เนื่องจากองค์กรไม่อาจพยากรณ์หรือตัดสินใจบนสิ่งที่ยังไม่ทราบอย่างแน่ชัดได้
ทำงานในที่ที่ข้อมูลขององค์กรอยู่แล้ว ส่วนการเลือก model นั้นเป็นสิทธิ์ขององค์กร โดยใช้ local เป็นค่าเริ่มต้นและใช้ frontier เมื่อจำเป็น ในส่วนนี้กล่าวถึงผู้ที่ดูแลแพลตฟอร์ม
Cloud หรือ on-premise ขององค์กร ได้แก่ AWS, GCP, Azure, IBM Cloud, INET หรือ bare metal องค์กรควบคุมข้อมูลและความปลอดภัยได้อย่างเต็มที่ ทั้งนี้ Infozense ฝึกอบรมทีมขององค์กรให้สามารถดำเนินการและขยายระบบได้
Infozense ทำหน้าที่ host ดำเนินการ และ optimize ให้องค์กร ด้วยต้นทุนรายเดือนที่คาดการณ์ได้ พร้อม auto-scaling และการอัปเดต เริ่มใช้งานได้ภายในไม่กี่วัน มิใช่หลายเดือน
ซอฟต์แวร์คือ substrate แต่การ deploy ที่สำเร็จต้องอาศัยบุคลากร วิศวกรของ Infozense ซึ่งเป็นผู้สร้างและดูแลระบบเอง มิใช่ที่ปรึกษาที่ทำเพียง slide จะทำงานเคียงข้างทีมขององค์กรในช่วง 8–16 สัปดาห์แรก ได้แก่ discovery, ingestion, การเขียน policy, การ integrate IdP และการฝึกอบรมผู้ดูแล โดยเน้น knowledge transfer เป็นลำดับแรก เมื่อสิ้นสุดโครงการ ทีมขององค์กรเป็นเจ้าของระบบ