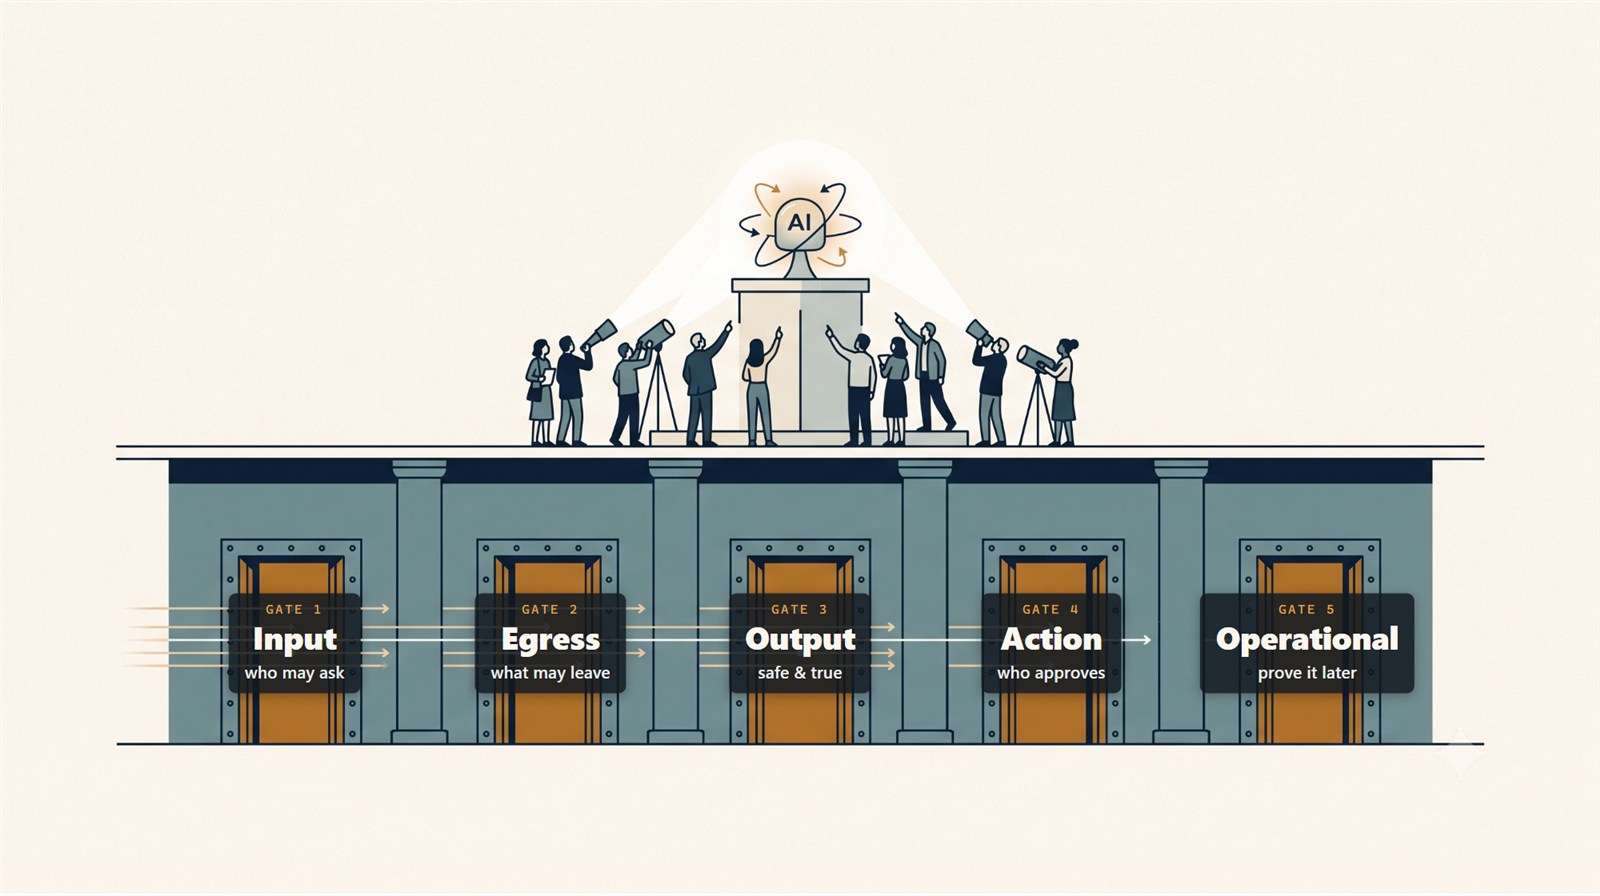
Input: ใครได้รับอนุญาตให้ถาม? Agent ตัวเดียวมักให้บริการหลายทีม มันต้องไม่ปล่อยให้ผู้ใช้ฝ่าย HR ดึงข้อมูลของฝ่าย Finance หรือให้ข้อมูลของลูกค้ารายหนึ่งโผล่ในคำตอบของลูกค้าอีกราย Orchestration ทึกทักว่าคนที่ถามมีสิทธิ์อยู่แล้ว แต่ Input Gate ตรวจก่อนว่าใครถาม และถามถึงข้อมูลของใคร ก่อนจะแตะเอกสารแม้แต่ฉบับเดียว
Egress: อะไรได้รับอนุญาตให้ออกไป? วินาทีที่ Agent ของคุณเรียกโมเดลภายนอก ข้อมูลของคุณก็อยู่บนเซิร์ฟเวอร์ของคนอื่นแล้ว Egress Gate อ่าน Classification ของสิ่งที่กำลังจะออกไป แล้วตัดสินว่ามันไปที่ไหนได้ ข้อมูลชั้นความลับอยู่กับโมเดลของคุณเอง ภายในองค์กรของคุณ เฉพาะข้อมูลที่ผ่านการอนุญาตเท่านั้นที่ออกไป และต้องผ่าน Redaction ก่อน นี่คือ Gate ที่หยุดไม่ให้เวชระเบียนผู้ป่วยหรือบันทึกดีลกลายเป็นข้อมูลฝึกโมเดลของคนอื่นไปเงียบ ๆ
Output: ตัวคำตอบเองปลอดภัยและถูกต้องหรือไม่? แม้ข้อมูลไม่เคยออกไปไหน คำตอบก็ยังสร้างความเสียหายได้ มันอาจแสดงชื่อบุคคลที่ควรถูกปกปิด หรืออ้างอิงแหล่งที่ไม่มีอยู่จริง Output Gate ปกปิดสิ่งที่ไม่ควรแสดง และตรวจว่าทุกการอ้างอิงชี้ไปที่ข้อความที่มีอยู่จริง คำตอบจึงรั่วไม่ได้ และกุเรื่องขึ้นมาไม่ได้
Action: ใครอนุมัติ ก่อนที่บางอย่างจะย้อนกลับไม่ได้? การอ่านข้อมูลย้อนกลับได้ แต่การแก้ไขหรือลบย้อนกลับไม่ได้ การดำเนินการที่สำคัญตรงนี้ไม่ใช่เรื่องพิสดารอะไร ไม่ว่าจะเป็นการลบประวัติของใครบางคนอย่างถาวร การลบข้อมูลตามคำขอ “Forget Me” หรือการลบไฟล์เมื่อครบกำหนด Retention แต่ละอย่างเป็นเรื่องถาวร แต่ละอย่างควรรอให้บุคคลที่ระบุชื่อเป็นคนอนุมัติ Action Gate กันการเปลี่ยนแปลงเหล่านี้ไว้จนกว่าจะได้รับการอนุมัติ ไม่มีการกระทำที่ก่อความเสียหายใดๆ เกิดขึ้นได้เอง
Operational: หลายเดือนต่อมา คุณพิสูจน์ได้หรือไม่? เมื่อผู้ตรวจสอบถามว่า Agent ทำอะไรไปเมื่อเดือนมีนาคม “เราคิดว่าไม่มีปัญหา” ไม่ใช่คำตอบ เพื่อให้กิจกรรมทุกอย่างสามารถตรวจสอบได้ Operational Gate จะเก็บบันทึกถาวรของทุกคำขอ ทุกการตัดสินใจ Routing และทุก Action มันอยู่บน Log ที่ไม่มีใครแก้ทีหลังได้ แม้แต่ตัวคุณเอง Governance ที่พิสูจน์ไม่ได้ก็คือ Governance ที่คุณไม่มี