Knowledge Engineering · Access

คุณแยกข้อมูลของลูกค้าแต่ละรายออกจากกัน แต่ AI ของคุณไม่ได้แยก

คุณใช้ AI ตัวเดียวร่วมกันระหว่างลูกค้า ทีม และหน่วยธุรกิจทั้งหมด และมันทำ Index ข้อมูลของทุกกลุ่มรวมไว้ในกองเดียวกัน คำถามเดียวจากลูกค้า B จึงดึงข้อมูลของลูกค้า A เข้ามาอยู่ในคำตอบได้ ทำไมถึงเป็นแบบนั้น? เพราะกำแพงที่คุณบังคับใช้ในระบบอื่นทุกระบบ มาหยุดอยู่ตรง AI ทางออกคือเลเยอร์ข้อมูลที่มี Governance ซึ่งเอากำแพงนั้นกลับคืนมา โดยตรวจว่าใครเป็นคนถามก่อนที่ AI จะดึงเอกสารนั้นมาใช้งาน ทุกคำขอจึงเข้าถึงได้เพียงข้อมูลที่ผู้ขอมีสิทธิ์เห็นเท่านั้น

Infozense Knowledge Engineering · CIO · CISO · GRC · Head of Data · ~5 นาที

นี่คือบท Access ของชุดบทความ Infozense Knowledge Engineering เลเยอร์ข้อมูลที่อยู่ใต้ Agent ของคุณมี Gate อยู่ห้าตัว: Input (ใครมีสิทธิ์ถาม) · Egress (อะไรออกไปได้) · Output (ปลอดภัยและเป็นจริง) · Action (ใครอนุมัติ) · Operational (พิสูจน์ได้ภายหลัง) บทความนี้ว่าด้วยตัวแรก: Input Gate ที่ตัดสินว่าใครมีสิทธิ์ถาม และถามข้อมูลของใครได้

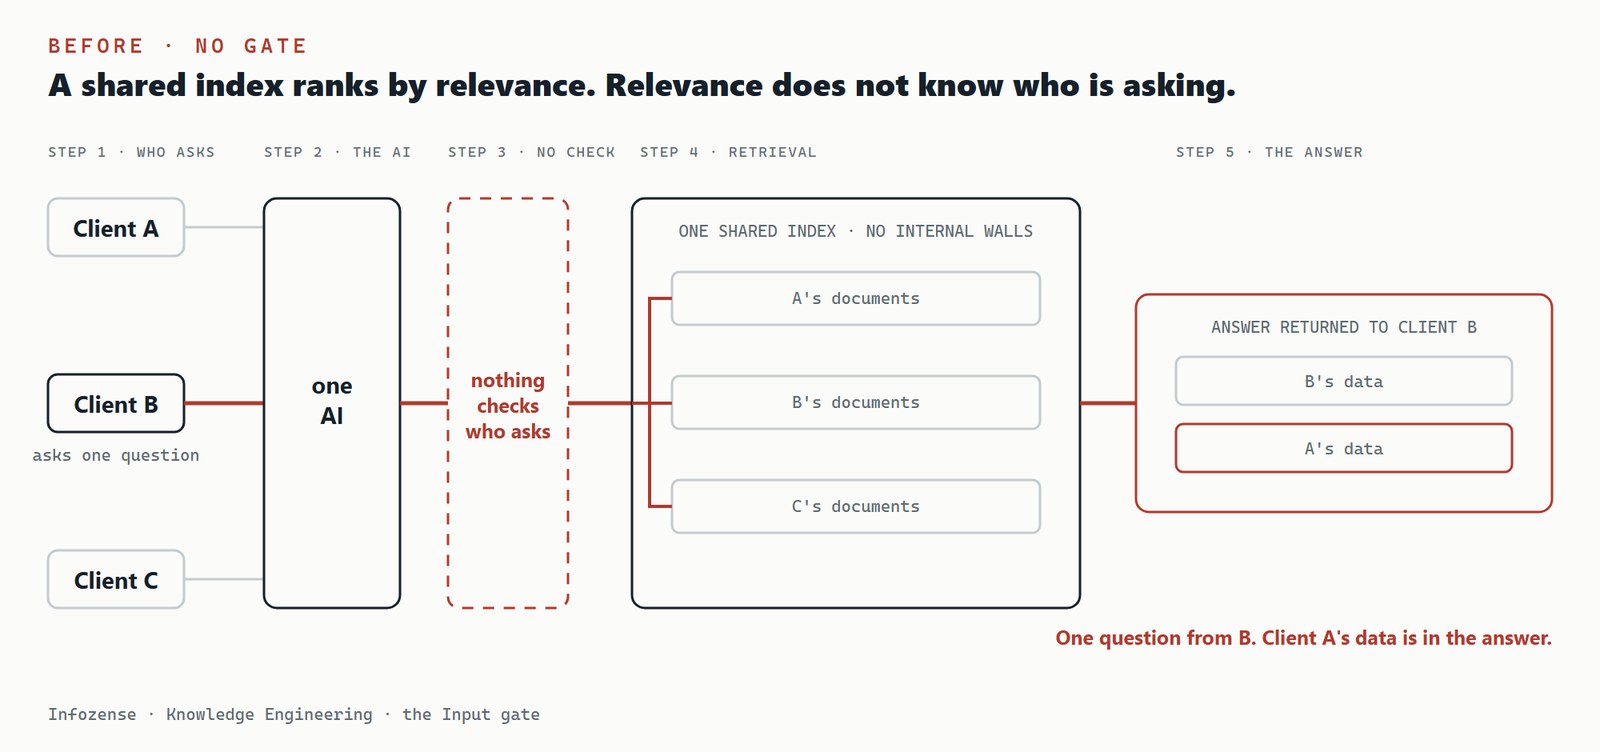
ก่อนมีเลเยอร์ข้อมูลที่มี Governance: ลูกค้า B ถามคำถามหนึ่งข้อ จากนั้น AI ตัวเดียวจัดอันดับจาก Index ชุดเดียวที่รวมเอกสารของลูกค้าทุกรายไว้ด้วยกัน โดยไม่มีการตรวจว่าใครเป็นคนถาม และคำตอบที่ส่งกลับให้ลูกค้า B มีข้อมูลของลูกค้า A ปนอยู่ด้วย
ไม่มี Gate ใด ๆ Index จัดอันดับตามความเกี่ยวข้อง และความเกี่ยวข้องไม่รู้ว่าใครเป็นคนถาม

คุณไม่ปล่อยให้ลูกค้ารายหนึ่งเห็นไฟล์ของลูกค้าอีกราย คุณไม่ปล่อยให้หน่วยธุรกิจหนึ่งอ่านข้อมูลของอีกหน่วย แอปพลิเคชันของคุณบังคับใช้เรื่องนี้ ฐานข้อมูลของคุณก็บังคับใช้ สิทธิ์การเข้าถึงไฟล์ของคุณก็บังคับใช้ การกั้นข้อมูลเหล่านั้นออกจากกันไม่ใช่เรื่องที่มีก็ดีไม่มีก็ได้ แต่คือหน้าที่

แล้วคุณก็สร้าง AI ตัวเดียวครอบทั้งหมดนั้น หนึ่ง Deployment หนึ่ง Index หนึ่งโมเดล เพราะการตั้ง AI แยกให้ลูกค้าทุกรายย่อมไม่สมเหตุสมผล นั่นคือการใช้ทรัพยากรอย่างคุ้มค่า และเป็นการตัดสินใจที่ถูกต้อง

แต่ AI ที่ใช้ร่วมกันบนข้อมูลที่แยกกันอยู่ ก็จะแยกจากกันได้เท่าที่ AI ตัวนั้นแยกให้เท่านั้น และโดยค่าเริ่มต้น มันไม่ได้แยกให้เลย มันทำ Index ทุกอย่างรวมเป็นกองเดียวแล้วดึงข้อมูลตามความเกี่ยวข้อง ลองถามคำถามกับมันสักข้อ แล้วมันก็ดึงข้อความจากข้อมูลของลูกค้ารายใดก็ได้มาใส่ในคำตอบ แล้วส่งให้ใครก็ตามที่ถามได้ กำแพงที่คุณบังคับใช้ในระบบอื่นทุกระบบ มาหยุดอยู่ตรง AI

คำถามเดียวจากลูกค้า B แล้วข้อมูลของลูกค้า A ก็อยู่ในคำตอบ นั่นไม่ใช่ข้อบกพร่องของโมเดล แต่คือการไม่มี Gate
บทความนี้เขียนถึงใคร

องค์กรส่วนใหญ่ไม่มีปัญหานี้ เพราะ AI ของพวกเขาให้บริการผู้ใช้กลุ่มเดียวบนข้อมูลชุดเดียว ถ้าทุกคนที่ถาม AI ของคุณได้ มีสิทธิ์เห็นทุกอย่างที่มันเก็บไว้อยู่แล้ว คุณหยุดอ่านตรงนี้ได้เลย

คุณมีปัญหานี้เมื่อ AI ตัวเดียวให้บริการกลุ่มที่ต้องไม่เห็นข้อมูลของกันและกัน ลูกค้าบนแพลตฟอร์มที่ใช้ร่วมกัน หน่วยธุรกิจในองค์กรเดียวกัน Tenant ของบริการที่คุณดูแล เคส บัญชี หรือผู้ป่วยที่อยู่ภายใต้เจ้าของคนละราย ถ้าการรั่วไหลระหว่างสองกลุ่มใดก็ตามถือเป็นเหตุการณ์ที่ต้องรายงาน แปลว่า AI ของคุณก็เป็นส่วนหนึ่งของขอบเขตการแยกข้อมูลไปแล้ว ไม่ว่าคุณจะออกแบบให้มันเป็นแบบนั้นหรือไม่

การแยกข้อมูลต้องอาศัยอะไรจริง ๆ

การแยกข้อมูลที่แท้จริงบน AI ที่ใช้ร่วมกัน ต้องทำสิ่งหนึ่งที่ Index แบบใช้ร่วมกันไม่ได้ทำ นั่นคือมันต้องรู้ว่าใครเป็นคนถาม ก่อนที่จะตัดสินว่าจะดึงอะไรออกมา

Index แบบใช้ร่วมกันจัดอันดับตามความเกี่ยวข้อง แต่ความเกี่ยวข้องไม่รู้ว่าคุณเป็นใคร หรือคุณได้รับอนุญาตให้เห็นอะไร ข้อความที่เกี่ยวข้องมากที่สุดกับคำถามของลูกค้า B จึงอาจอยู่ในเอกสารที่เป็นของลูกค้า A และระบบที่จัดอันดับตามความเกี่ยวข้องเพียงอย่างเดียวก็จะหยิบมันขึ้นมาให้ การตรวจสอบว่าใครเป็นคนถามต้องมาก่อนการดึงข้อมูล ไม่ใช่มาหลังจากที่คำตอบถูกเขียนขึ้นแล้ว

เลเยอร์ข้อมูลที่มี Governance ทำอย่างไร

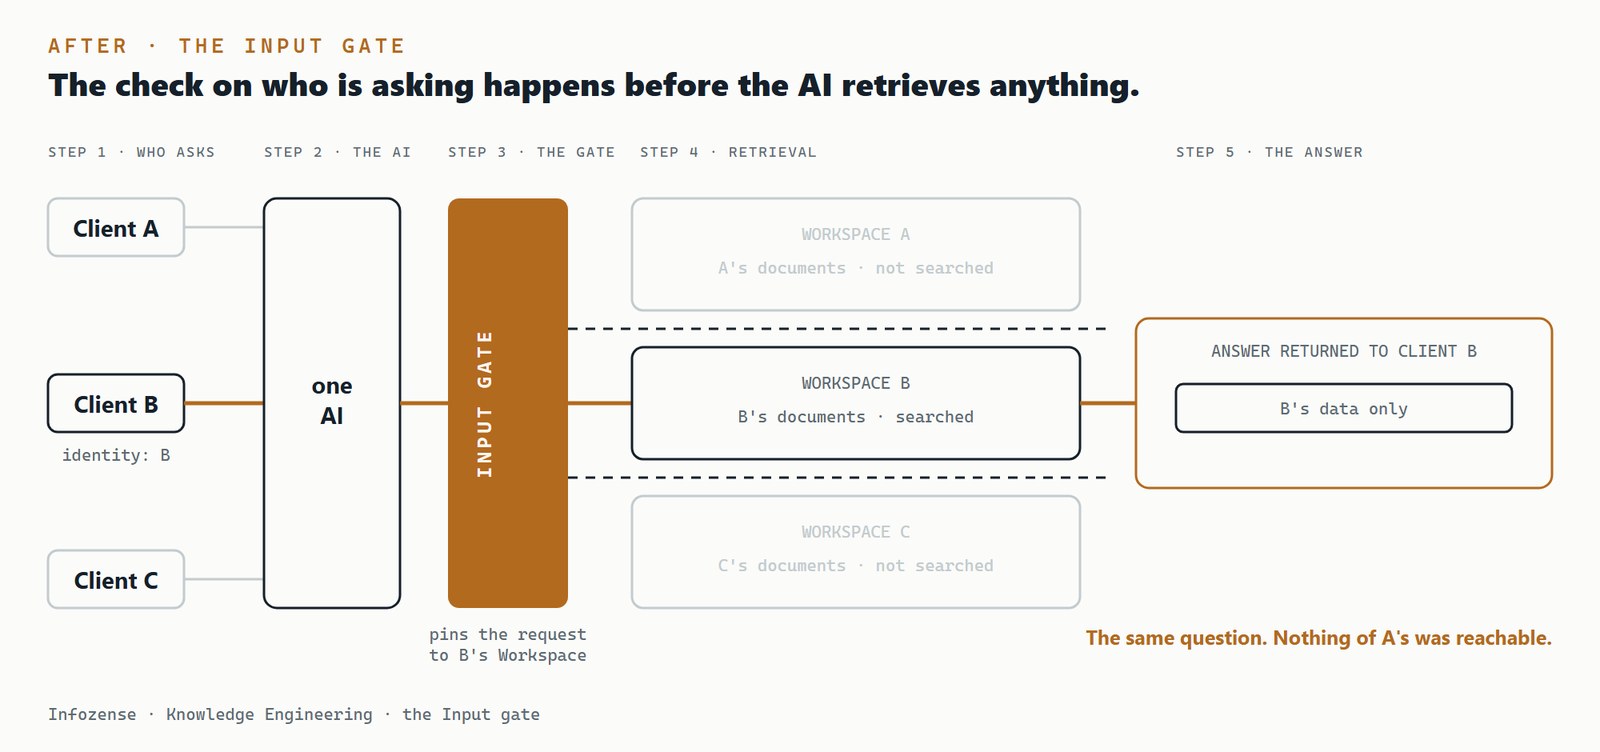
หลังมีเลเยอร์ข้อมูลที่มี Governance: คำขอของลูกค้า B มาพร้อมตัวตนของผู้ถาม จากนั้น Input Gate ผูกคำขอไว้กับ Workspace ของ B ก่อนการดึงข้อมูล การค้นหาเกิดขึ้นเฉพาะภายใน Workspace B และคำตอบที่ส่งกลับให้ลูกค้า B มีเพียงข้อมูลของ B เท่านั้น
การตรวจว่าใครเป็นคนถามเกิดขึ้นก่อนการดึงข้อมูล การค้นหาจึงไม่ออกนอก Workspace ของผู้ขอเลย

ในเลเยอร์ข้อมูลที่มี Governance ความรู้ทุกชิ้นเป็นของ Workspace ใด Workspace หนึ่งเสมอ และ Workspace คือกำแพงนั้น ลูกค้าหนึ่งราย หน่วยธุรกิจหนึ่งหน่วย Tenant หนึ่งราย สิ่งใดก็ตามที่ต้องถูกแยกออกจากกัน จะได้ Workspace ของตัวเอง

ทุกคำขอจะมาพร้อมตัวตนของผู้ถาม และตัวตนนั้นถูกผูกไว้กับ Workspace หนึ่ง ก่อนที่ AI จะดึงเอกสารแม้แต่ชิ้นเดียว Input Gate จะจำกัดการค้นหาให้อยู่ใน Workspace ของผู้ขอ คำถามของลูกค้า B จะเข้าถึงได้เพียงข้อมูลของลูกค้า B เท่านั้น ไม่มีกองข้อมูลรวมให้จัดอันดับข้ามกัน และไม่มีฟิลด์ใดในคำขอที่ผู้เรียกจะแก้ค่าเพื่อเข้าถึงข้อมูลของ Workspace อื่นได้ ระบุ Workspace ที่ไม่ใช่ของคุณ แล้วคุณก็จะไม่ได้ข้อมูลนั้นไป

AI ตัวเดียวยังคงให้บริการทั้งหมดนั้น หนึ่ง Deployment หนึ่งโมเดล หนึ่งทีมปฏิบัติการ แต่ทุกคำขอทำงานอยู่ภายในกำแพงของตัวเอง และกำแพงเหล่านั้นไม่ขยับ

ข้อสรุป

AI ที่ใช้ร่วมกันไม่ใช่ทางลัดที่ข้ามการแยกข้อมูลไปได้ แต่คือจุดใหม่ที่การแยกข้อมูลต้องยืนให้ได้ หากไม่มี Gate ที่ตรวจว่าใครเป็นคนถามก่อนจะดึงข้อมูล คำถามเพียงข้อเดียวก็พอจะทำให้ AI ตัวเดียวที่แสนสะดวกของคุณยื่นข้อมูลของลูกค้ารายอื่นให้ผิดคน แต่ถ้ามี Gate นั้น AI ตัวเดิมจะให้บริการทุกคน และเข้าถึงได้เพียงสิ่งที่ผู้ขอแต่ละรายมีสิทธิ์เท่านั้น กำแพงที่คุณรักษาไว้ในระบบอื่นทุกระบบ ในที่สุดก็ขยายมาถึง AI ด้วย

คุณไม่ได้สร้างมัน คุณแค่ตั้งค่ามัน

การแยกข้อมูลตาม Tenant บน AI ฟังดูเหมือนโครงการด้านความปลอดภัย แต่มันไม่ใช่ เพราะคุณไม่ได้เป็นคนสร้างกลไกบังคับใช้นั้นขึ้นมาเอง Infozense Knowledge Engineering ส่งมอบเลเยอร์ข้อมูลที่มี Governance พร้อม Workspace เป็นขอบเขต และมี Input Gate ติดตั้งไว้แล้ว คุณเพียงวางลูกค้า หน่วยงาน หรือ Tenant แต่ละรายไว้ใน Workspace ของตัวเอง แล้วผูก Key แต่ละตัวเข้ากับ Workspace นั้น ตั้งแต่คำขอแรก AI จะเข้าถึงได้เพียงสิ่งที่ผู้ขอมีสิทธิ์เท่านั้น และคำขอที่ระบุ Workspace อื่นก็จะไม่ได้ข้อมูลนั้นไป

นั่นคือความต่างระหว่าง AI ตัวเดียวที่คุณหวังว่ามันจะแยกข้อมูลได้ กับ AI ตัวเดียวที่แยกได้จริง

Infozense Knowledge Engineering

คุณใช้ AI ตัวเดียวร่วมกันระหว่างลูกค้าหรือหน่วยงานที่ต้องไม่เห็นข้อมูลของกันและกันอยู่หรือเปล่า?

นี่คือเรื่องที่เราถนัดที่สุด เพียงนำระบบที่ใช้งานจริงมาหนึ่งชุด แล้วเราจะไล่ดูไปด้วยกันว่ากำแพงต้องอยู่ตรงไหน

คุยกับเรา →

contact@infozense.com  |  +66-82-242-4008  |  Bangkok, Thailand